> For the complete documentation index, see [llms.txt](https://docs.cerrix.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.cerrix.com/cerrix-documentation-nl/cerrix-functionaliteiten/admin-settings/authentication-and-user-provisioning/user-provisioning-with-scim.md).
# Gebruikersvoorziening met SCIM
## Gebruikersvoorziening met SCIM
CERRIX ondersteunt automatische gebruikersvoorziening via het SCIM-protocol (System for Cross-domain Identity Management). Met SCIM ingeschakeld beheert uw identiteitsprovider het aanmaken, bijwerken en deactiveren van gebruikersaccounts en rolgroepen in CERRIX, zodat u gebruikers niet langer handmatig hoeft te onderhouden. Deze pagina leidt u door het instellen van provisioning vanuit Microsoft Entra ID (Azure Active Directory), legt uit hoe de SCIM-geheimtoken werkt en behandelt de meest voorkomende problemen.
{% hint style="info" %}
SCIM-provisioning wordt doorgaans samen met Single Sign-On (SSO) gebruikt. SSO bepaalt hoe gebruikers zich aanmelden; SCIM bepaalt welke gebruikers en rolgroepen in CERRIX bestaan. Zie de SSO-installatiegids voor de aanmeldconfiguratie.
{% endhint %}
### Wat SCIM-provisioning doet
Wanneer SCIM-provisioning actief is:
* **Gebruikers** worden automatisch aangemaakt, bijgewerkt en gedeactiveerd in CERRIX, op basis van de gebruikers die aan de integratie zijn toegewezen in uw identiteitsprovider. Wanneer een gebruiker in uw identiteitsprovider (permanent) wordt verwijderd, wordt de gebruiker ook uit CERRIX verwijderd.
* **Groepen** uit uw identiteitsprovider worden gesynchroniseerd naar CERRIX als **rolgroepen**. Nadat de groepen zijn gesynchroniseerd, koppelt u CERRIX-rechten aan deze rolgroepen binnen CERRIX. Het groepslidmaatschap wordt daarna volledig beheerd vanuit uw identiteitsprovider.
### Vereisten
#### Wat CERRIX biedt
Om gebruikersvoorziening te configureren, hebt u de volgende informatie van CERRIX nodig:
| Item | Beschrijving |
| ---------------------- | ---------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| URL naar SCIM-eindpunt | `https://[customer short name].cerrix.com/api/scim` |
| Geheimtoken | Een JWT (JSON Web Token) waarmee toegang wordt verkregen tot het SCIM-eindpunt. Beheerders kunnen dit token zelf genereren in CERRIX onder Omgevingsinstellingen (zie [#the-secret-token-lifecycle](#the-secret-token-lifecycle "mention")), of het aanvragen bij de CERRIX-ondersteuning. Het is een token voor de lange termijn dat verloopt op een vastgestelde datum en vóór het verlopen moet worden vervangen; de vervaldatum kan met CERRIX worden afgesproken. |
{% hint style="warning" %}
Elke CERRIX-omgeving (bijvoorbeeld productie en acceptatie) heeft een eigen SCIM-eindpunt-URL en een eigen geheimtoken. Een token dat voor de ene omgeving is uitgegeven, werkt niet in een andere.
{% endhint %}
#### Wat CERRIX van u nodig heeft
| Item | Beschrijving |
| -------------------- | ------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------------ |
| Standaardorganisatie | De standaard-/fallbackorganisatie waaraan nieuwe gebruikers worden gekoppeld, gebruikt wanneer er via provisioning geen organisatie-id wordt opgegeven of wanneer er geen overeenkomst wordt gevonden. |
### Instellen van provisioning in Microsoft Entra ID (Azure)
#### Een enterprise-applicatie maken
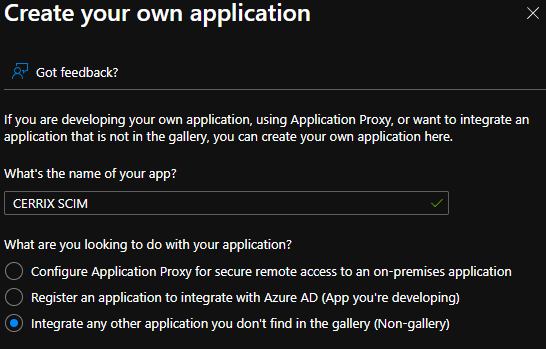
Maak een enterprise-applicatie zonder galerie waarin u gebruikersvoorziening configureert en selecteert welke groepen en gebruikers worden gesynchroniseerd:
1. Ga naar **Azure Active Directory** (Microsoft Entra ID).
2. Selecteer **Enterprise-applicaties** in het zijmenu.
3. Selecteer **Nieuwe toepassing** in het bovenste menu onder **Alle toepassingen**.
4. Selecteer **Uw eigen toepassing maken**.
5. Vul een naam in voor de toepassing (bijvoorbeeld "CERRIX SCIM") en zorg ervoor dat de **zonder galerie** optie ("Integreer elke andere toepassing die u niet in de galerie vindt") is geselecteerd.
6. Selecteer **Maken**.
#### De initiële verbinding configureren
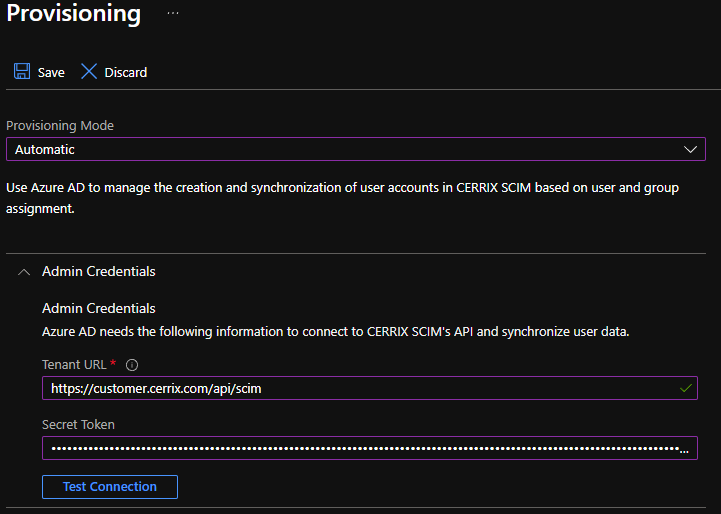
1. Open de enterprise-applicatie die u hebt gemaakt en selecteer **Provisioning** in het zijmenu.
2. Selecteer **Aan de slag**.
3. Vul de volgende waarden in:
| Veld | Waarde |
| ----------------- | ----------------------------------------------------------------------------------------------------------------------- |
| Provisioningmodus | Automatisch |
| Tenant-URL | `https://[customer short name].cerrix.com/api/scim` |
| Geheimtoken | De JWT waarmee toegang wordt verkregen tot het SCIM-eindpunt. Genereer deze zelf in CERRIX onder Omgevingsinstellingen. |
4. Selecteer **Verbinding testen** om de Tenant-URL en het geheimtoken te valideren. Als de test slaagt, selecteert u **Opslaan**.
#### Groepskoppelingen configureren
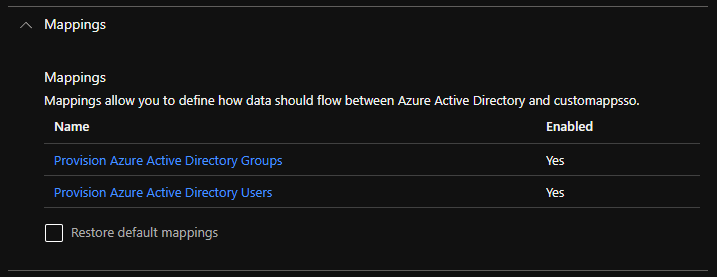
Uitvouwen **Toewijzingen** in het scherm Provisioning bewerken en selecteer **Groepen van Azure Active Directory voorzien**.
1. Stel in **Ingeschakeld** in op **Ja**.
2. Onder **Doelobjectacties**selecteer **Maken**, **Bijwerken**, en **Verwijderen**.
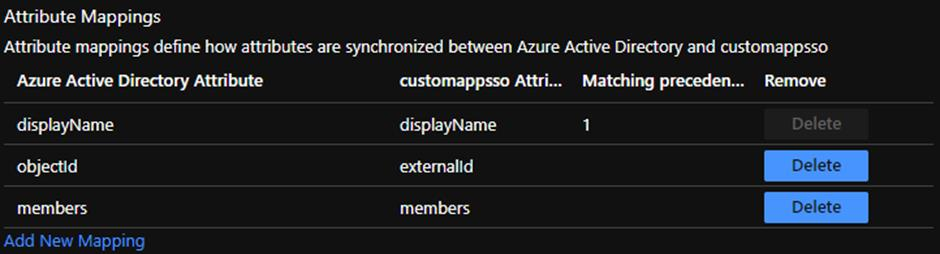
3. Zorg ervoor dat de volgende attribuuttoewijzingen zijn geconfigureerd en verwijder alle andere:
| Azure Active Directory-attribuut | CERRIX-attribuut | Doel |
| -------------------------------- | ---------------- | -------------------------------------------------- |
| displayName | displayName | Naam van de rolgroep |
| objectId | externalId | ID waarmee de rolgroep in AD wordt geïdentificeerd |
| members | members | Gebruikers die aan de rolgroep zijn gekoppeld |
4. Selecteer **Opslaan** in het bovenste menu.
#### Gebruikerskoppelingen configureren
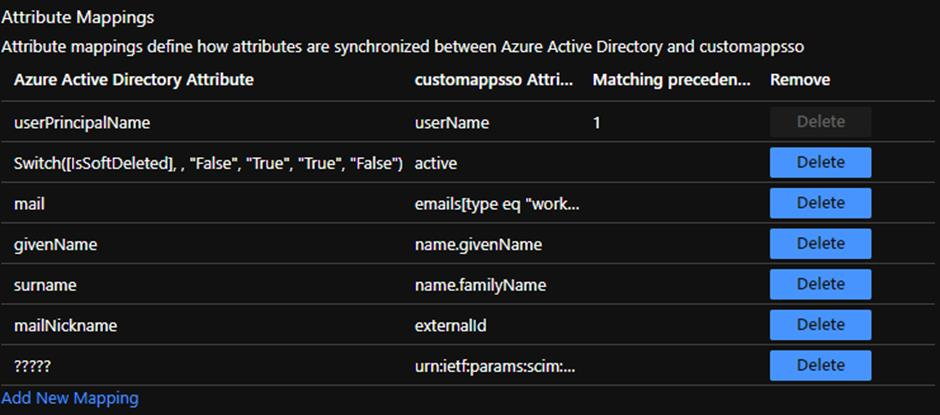
Selecteer **Azure Active Directory-gebruikers provisioneren** onder **Toewijzingen**.
1. Stel in **Ingeschakeld** in op **Ja**.
2. Onder **Doelobjectacties**selecteer **Maken**, **Bijwerken**, en **Verwijderen**.
3. Zorg ervoor dat de volgende attribuuttoewijzingen zijn geconfigureerd en verwijder alle andere:
| Azure Active Directory-attribuut | CERRIX-attribuut | Doel |
| ---------------------------------------------------------- | ----------------------------------------------------------------------- | -------------------------------------------------------------------------------------------------------------------------------------------------------------- |
| userPrincipalName | userName | Gebruikersnaam |
| Switch(\[IsSoftDeleted], "False", "True", "True", "False") | actief | Geeft aan of de gebruiker nog toegang heeft tot CERRIX. De gebruiker wordt uit CERRIX verwijderd wanneer de gebruiker ook (definitief) in Azure is verwijderd. |
| mail | emails\[type eq "work"].value | E-mailadres |
| givenName | name.givenName | Voornaam |
| surname | name.familyName | Achternaam |
| mailNickname | externalId | ID waarmee de gebruiker in AD wordt geïdentificeerd |
| Een aangepaste Organisatie-Identifier, indien beschikbaar | urn:ietf:params:scim:schemas:extension:enterprise:2.0:User:organization | (Optioneel) Aangepaste Organisatie-Identifier gebruikt om de gebruiker te koppelen aan een CERRIX Organisatie |
4. Selecteer **Opslaan** in het bovenste menu.
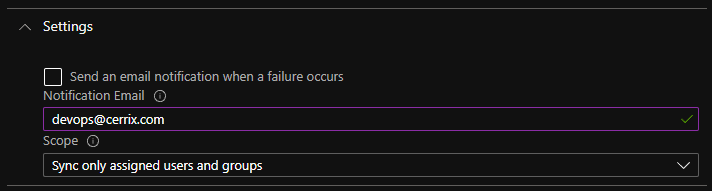
#### Instellingen en bereik
Uitvouwen **Instellingen** in het scherm Provisioning bewerken:
* Zorg ervoor **Reikwijdte** is ingesteld op **Alleen toegewezen gebruikers en groepen synchroniseren**.
* Configureer optioneel een **Notificatie-e-mail** en inschakelen **Een e-mailmelding verzenden wanneer een fout optreedt**, zodat provisioningfouten aan u worden gerapporteerd.
#### Groepen en gebruikers toewijzen
Normaal gesproken worden alleen groepen toegewezen, maar het toewijzen van afzonderlijke gebruikers is ook mogelijk:
1. Selecteer **Gebruikers en groepen** in het linkermenu van de bedrijfsapplicatie.
2. Selecteer **Gebruiker/groep toevoegen** in het bovenste menu.
3. Selecteer **Niets geselecteerd** onder **Gebruikers en groepen**.
4. Selecteer de groepen (en gebruikers) die gesynchroniseerd moeten worden en bevestig met **Toewijzen**.
#### Provisioning starten
Selecteer **Provisioning starten** op het **Provisioning** pagina. Azure zal nu beginnen met het synchroniseren van de toegewezen gebruikers en groepen naar CERRIX.
#### Rechten configureren in CERRIX
Nadat de groepen zijn gesynchroniseerd, configureert u de CERRIX-rechten voor de resulterende rolgroepen binnen CERRIX. SCIM beheert alleen de groepen en hun leden; de rollen die aan elke rolgroep zijn gekoppeld, worden in CERRIX zelf beheerd.
### Organisatiekoppeling en de standaard Organisatie
Wanneer een gebruiker via SCIM wordt geprovisioneerd, bepaalt CERRIX met welke Organisatie de gebruiker wordt gekoppeld. Dit werkt op een van twee manieren: via de standaard Organisatie, of via Organisatie-mapping op basis van een Organisatie-Identifier.
#### De standaard Organisatie
Elke CERRIX-omgeving heeft één SCIM-standaard Organisatie, die door CERRIX aan de CERRIX-zijde wordt geconfigureerd. Nieuwe gebruikers worden aan deze Organisatie gekoppeld wanneer er via provisioning geen Organisatie-Identifier wordt opgegeven, of wanneer de opgegeven identifier niet overeenkomt met enige Organisatie in CERRIX. Het fungeert als fallback: de standaard Organisatie is van toepassing op **alle** nieuwe gebruikers die niet kunnen worden gematcht. Als je een andere standaard Organisatie wilt, neem dan contact op met CERRIX support en geef de omgeving (acceptatie of productie) aan.
#### Gebruikers koppelen aan specifieke Organisatie(s)
Om geprovisioneerde gebruikers direct in de juiste CERRIX-Organisatie te plaatsen, moeten twee zaken worden geconfigureerd:
1. **In CERRIX** — bewerk elke Organisatie waarnaar gebruikers moeten worden gesynchroniseerd, en vul de **Externe Identifier** eigenschap in de Basisgegevens van de Organisatie in. Deze waarde wordt gebruikt om binnenkomende provisioningaanvragen mee te matchen. Slechts **één** externe Identifier per Organisatie is mogelijk, dus alle gebruikers die bij die Organisatie horen, moeten met dezelfde identifierwaarde worden geprovisioneerd.
2. **In je identity provider** — voeg een attribuutmapping toe in de enterprise-applicatie die de SCIM-synchronisatie uitvoert, gericht op het CERRIX-attribuut `urn:ietf:params:scim:schemas:extension:enterprise:2.0:User:organization` (zie de gebruikersattribuutmappings hierboven). De bron kan elk attribuut of elke expressie zijn die de Organisatie-Identifier oplevert — bijvoorbeeld een expressie die de afdeling van een gebruiker vertaalt naar de overeenkomende externe Identifier (zoals "Finance" → "FIN-01"). Dit maakt het mogelijk dat afdelingen in je identity provider synchroniseren met de overeenkomstige Organisaties in CERRIX.
Organisatie-mapping vereist ook een configuratiewijziging aan CERRIX-zijde, per omgeving. Neem contact op met CERRIX support om dit te laten inschakelen en geef aan of het om je acceptatie- of productieomgeving gaat.
#### Niet-overeenkomende identifiers maken nieuwe Organisaties aan
Vul de externe identifiers in **vóór** gebruikers worden gesynchroniseerd. Als een gebruiker wordt geprovisioneerd met een identifier die niet overeenkomt met enige Organisatie, wordt er in CERRIX een nieuwe Organisatie gemaakt, met een naam die begint met "SCIM ".
{% hint style="info" %}
We raden aan om Organisatie-mapping eerst in te stellen en te testen in je acceptatieomgeving, voordat je het inschakelt in productie.
{% endhint %}
### De levenscyclus van het geheime token
Het SCIM-geheime token is een langlevende JWT die door CERRIX wordt uitgegeven voor een specifieke omgeving.
* **Vervaldatum**: het token verloopt op een vaste datum. De vervaldatum kan met CERRIX worden afgestemd, en het token moet vóór het verloopt worden vervangen. De vervaldatum van een token is in het token zelf opgenomen (de `UtcExpiration` waarde die wordt weergegeven wanneer het wordt gegenereerd). Als je deze informatie voor een bestaand token niet meer hebt, neem dan contact op met CERRIX support.
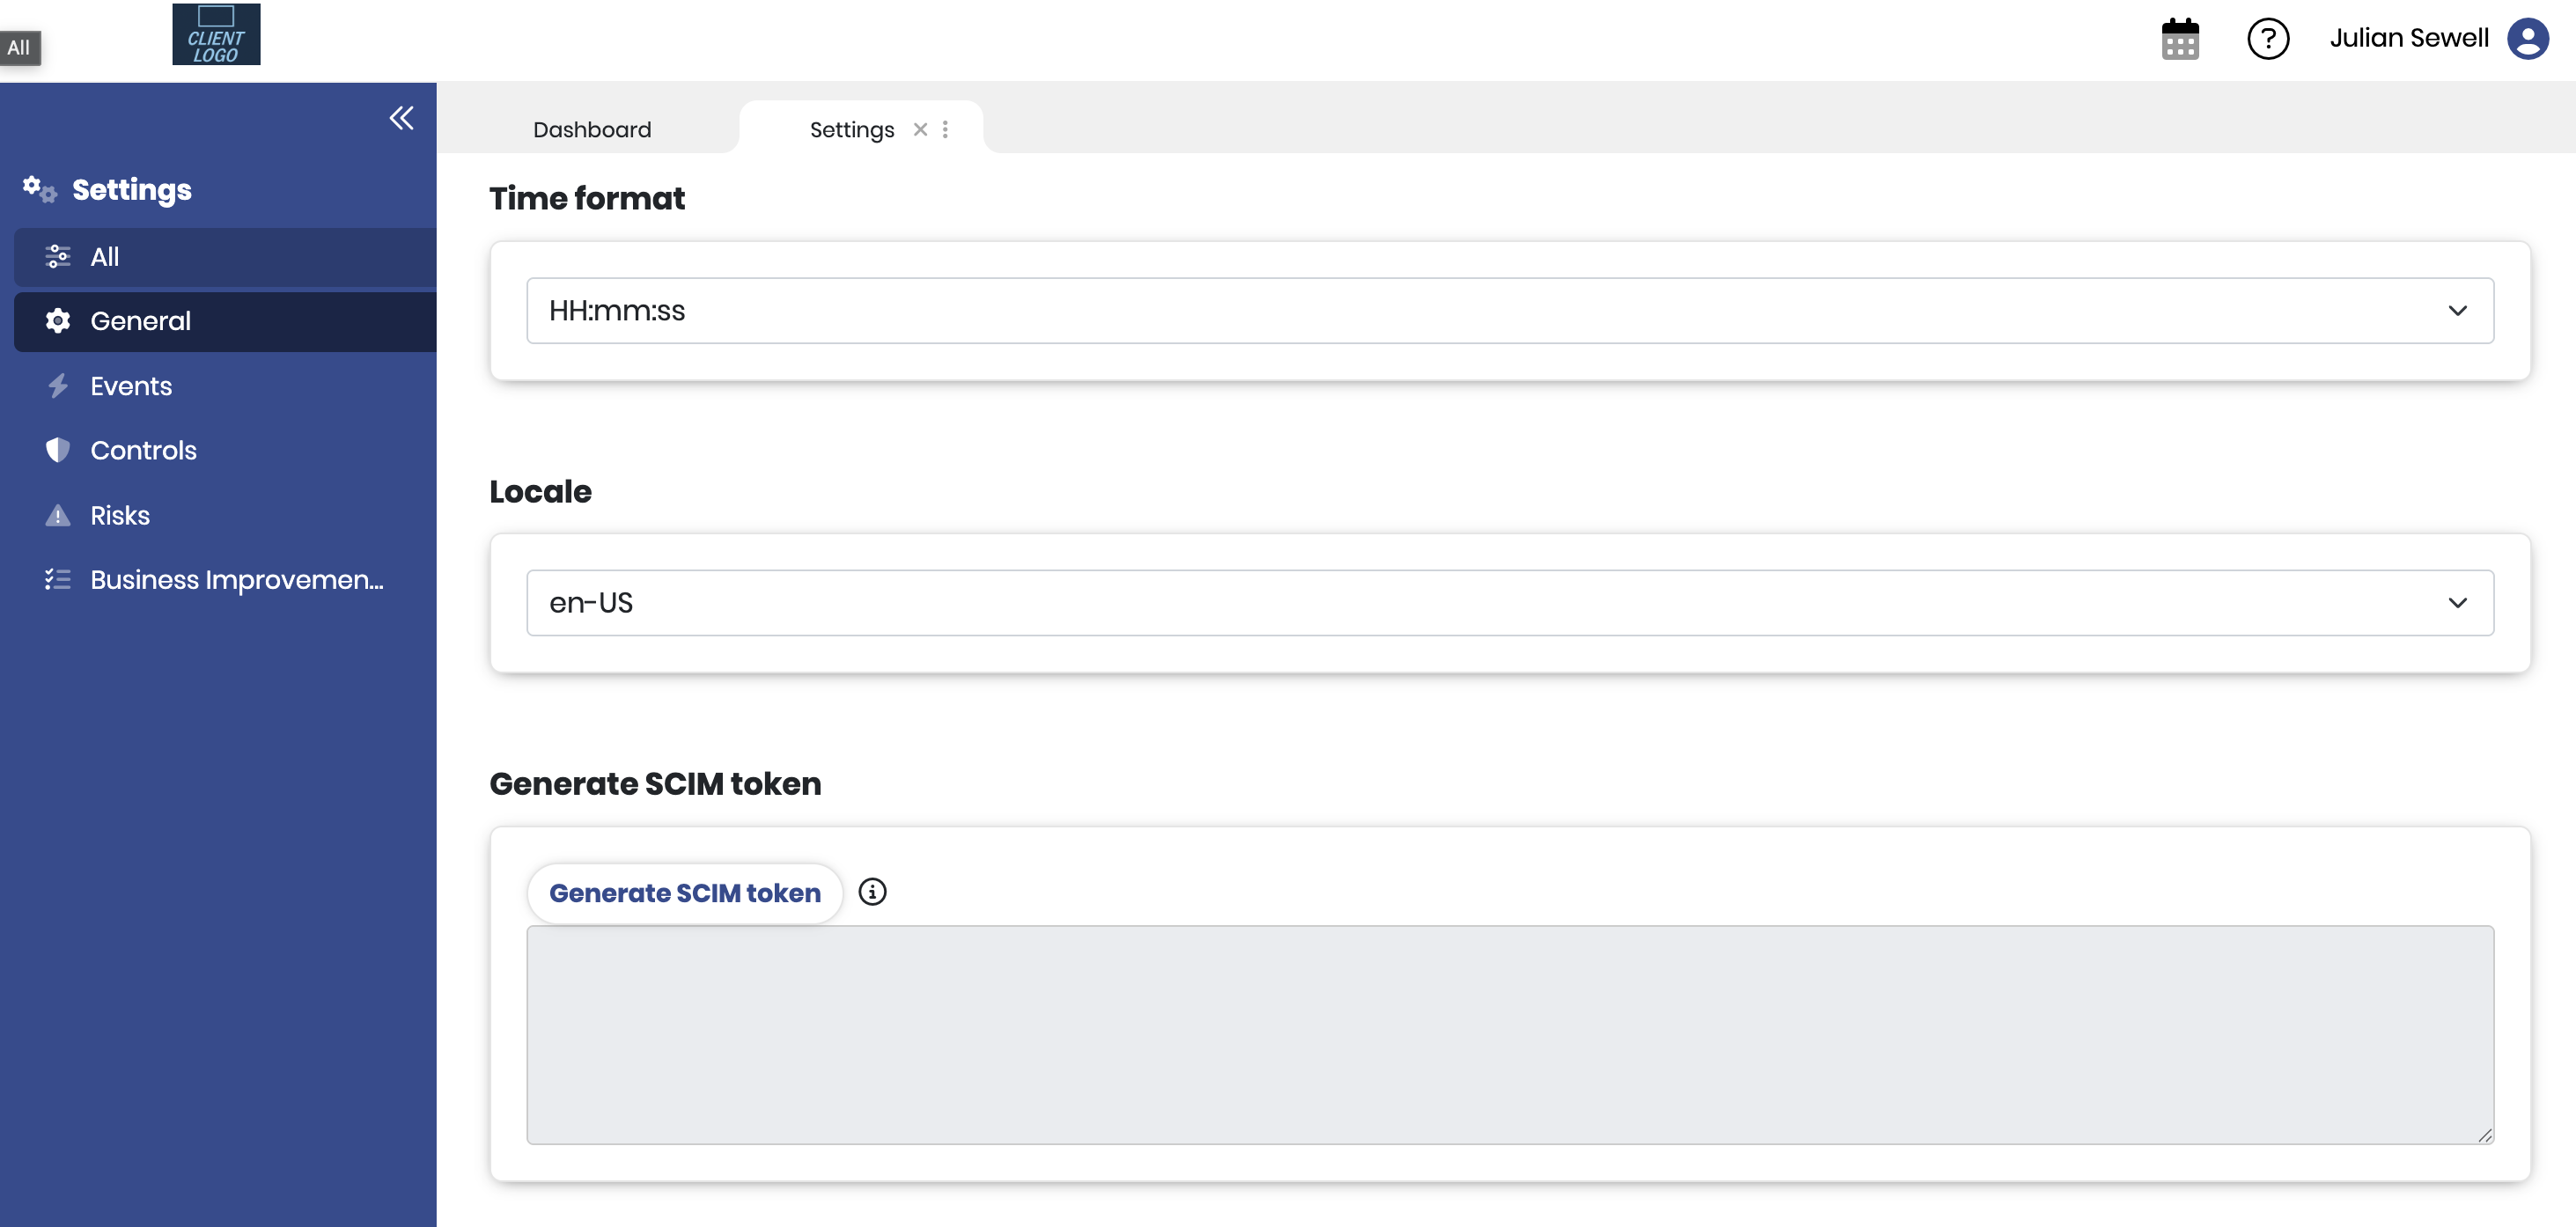
* **Verlenging**: beheerders kunnen vanuit CERRIX een nieuw SCIM-geheim token genereren. Navigeer vanaf het Dashboard, in de **Administratie Beheersmaatregelen** sectie, naar **Omgevingsinstellingen**, kies **Algemeen** in het linkermenu en gebruik de knop SCIM-token genereren onderaan de pagina.
* **Na verlenging**: werk het **Geheimtoken** veld van de enterprise-applicatie in je identity provider bij met het nieuwe token en voer **Verbinding testen** uit om te bevestigen dat de verbinding opnieuw werkt.
{% hint style="warning" %}
Plan de vervanging van het token ruim vóór de vervaldatum. Zodra het token verloopt, werkt provisioning niet meer totdat er een nieuw token is geconfigureerd.
{% endhint %}
### Deprovisioning en offboarding
SCIM automatiseert ook de offboardingkant van de gebruikerslevenscyclus: wanneer een gebruiker je organisatie verlaat, is het voldoende om hem of haar in je identity provider te verwijderen of te deactiveren om de toegang tot CERRIX in te trekken.
#### Hoe automatische offboarding werkt
Offboarding via SCIM is een proces in twee stappen:
1. **De gebruiker wordt eerst uitgeschakeld.** Wanneer een gebruiker wordt gedeactiveerd, soft-deleted of verwijderd uit de scope van de integratie in je identity provider, schakelt SCIM de gebruiker uit in CERRIX: het account wordt inactief en AD-authenticatie wordt uitgeschakeld, zodat de gebruiker niet langer kan inloggen.
2. **Het account wordt ongeveer 30 dagen later permanent verwijderd.** Wanneer je identity provider de gebruiker permanent (hard) verwijdert, stuurt deze een verwijderverzoek naar CERRIX en wordt het account uit de applicatie verwijderd. In Microsoft Entra ID worden gebruikers 30 dagen nadat ze soft-deleted zijn, hard-deleted, dus de permanente verwijdering uit CERRIX volgt doorgaans ongeveer 30 dagen nadat het account is uitgeschakeld.
#### Specifieke details voor Entra ID
De SCIM-responses van CERRIX volgen de Microsoft-handleiding voor SCIM-endpoints (*Ontwikkel een SCIM-endpoint voor gebruikersprovisioning naar apps vanuit Microsoft Entra ID*), dus het standaard Entra-provisioninggedrag is van toepassing. Om ervoor te zorgen dat verwijderingsverzoeken CERRIX bereiken, laat de **Voorkom onbedoelde verwijderingen** instelling van de enterprise-toepassing **uitgeschakeld**.
#### Als accounts actief blijven in CERRIX
Als uit dienst getreden gebruikers actief blijven in CERRIX, controleer dan eerst de provisioninglogs in uw identiteitsprovider en verifieer dat er daadwerkelijk een verwijderingsverzoek is verzonden voor het betreffende account. Een account dat SCIM al heeft uitgeschakeld, zou automatisch moeten worden verwijderd zodra de hard delete volgt. Als de logs laten zien dat verwijderingsverzoeken zijn verzonden maar de accounts blijven bestaan, neem dan via de servicedesk contact op met CERRIX Support en vermeld de betreffende gebruikersnamen.
#### Veel accounts in één keer verwijderen
Als u een set accounts onmiddellijk moet laten verwijderen, zonder te wachten op de automatische cyclus, kan CERRIX een opschoonscript voor u uitvoeren. Neem via de servicedesk contact op met CERRIX Support en geef de volledige lijst met gebruikers, inclusief hun AD-gebruikersnamen, die moeten worden verwijderd. Het verwijderen wordt eerst uitgevoerd in uw acceptatieomgeving en pas na uw goedkeuring doorgevoerd in productie.
### Ondersteunde identiteitsproviders en uw integratie verifiëren
#### Ondersteunde identiteitsproviders
CERRIX-gebruikersprovisioning is geïmplementeerd en ondersteund voor **Microsoft Entra ID** en **Okta**, en voor beide bestaan er draaiende omgevingen. Andere identiteitsbeheersystemen die het SCIM-protocol gebruiken, kunnen in principe ook verbinding maken; omdat CERRIX zijn implementatie valideert tegen Entra ID en Okta, en sommige providers minder van de vereiste velden aanleveren, neem eerst via de servicedesk contact op met CERRIX Support om uw setup te bespreken.
#### Hoe de SCIM-API zich verhoudt tot de REST-API's
De SCIM-API wordt aangeboden op `https://[customer short name].cerrix.com/api/scim`, onder dezelfde backend-root als de CERRIX REST-API's (die zich bevinden onder `/api` ). Het verschil is de authenticatiemethode: SCIM gebruikt **bearer-tokenauthenticatie** met het geheime token, terwijl de REST-API's basisverificatie gebruiken. Als uw organisatie verkeer via een API-beheerlaag routert, kunt u SCIM en de REST-API's als één backend met twee paden beschouwen.
Voor integratiewerk is een **Postman-collectie** met de SCIM-verzoeken en payloads op verzoek beschikbaar via de servicedesk, en dient als API-referentie zolang er geen afzonderlijke OpenAPI/Swagger-specificatie wordt gepubliceerd.
#### Uw integratie verifiëren
Zowel SSO als SCIM draaien vanuit een toepassing die is geregistreerd in **uw eigen tenant**, dus end-to-end testen gebeurt aan uw kant:
* **SSO** — laat een gebruiker inloggen op uw CERRIX-omgeving met de **Werkaccount** knop op de inlogpagina.
* **SCIM** — wijs een testgebruiker toe aan de provisioningtoepassing in uw identiteitsprovider en bevestig dat de gebruiker in CERRIX User Management verschijnt.
Zodra SSO is geverifieerd, kunt u CERRIX Support via de servicedesk vragen om inloggen met gebruikersnaam/wachtwoord uit te schakelen, zodat de optie Werkaccount de enige manier wordt om in te loggen.
### Probleemoplossing
#### Verbindingstest mislukt of verzoeken retourneren 401 "invalid\_token"
Als SCIM-verzoeken mislukken met een Unauthorized-respons en een fout zoals `invalid_token — De handtekeningsleutel is niet gevonden`, kan het huidige token niet langer worden gevalideerd. Dit betekent meestal een van de volgende dingen:
* **Het token is verlopen.** Genereer een nieuw token (zie [De levenscyclus van het geheime token](#the-secret-token-lifecycle)) en werk het bij in de enterprise-toepassing.
* **De handtekeningsleutel van de omgeving is gewijzigd.** Dit gebeurt meestal na een kopie van of verversing van de omgeving (zie hieronder). De oplossing is hetzelfde: configureer een nieuw token.
* **SCIM is niet ingeschakeld op de omgeving.** SCIM moet op een CERRIX-omgeving zijn ingeschakeld voordat een token zal werken, en dit wordt per omgeving geconfigureerd. Als een nieuw uitgegeven token nog steeds niet door de verbindingstest komt, neem dan contact op met CERRIX Support om te verifiëren dat SCIM is ingeschakeld op de omgeving waarmee u verbinding maakt.
#### Na een kopie van of verversing van de omgeving
Wanneer CERRIX uw productieomgeving naar een andere omgeving kopieert (bijvoorbeeld een verversing van productie naar acceptatie), wordt de SCIM-configuratie beïnvloed:
* **Het bestaande SCIM-token voor de doelomgeving wordt ongeldig**, omdat de kopie de ondertekeningsgegevens van de omgeving wijzigt. Genereer of vraag een nieuw token aan voor de doelomgeving en werk de enterprise-toepassing die ernaar provisiont bij.
* **Rolgroepen uit de bronomgeving overschrijven die van de doelomgeving.** Zo verschijnen bijvoorbeeld rolgroepen die uw productienamenconventie volgen in de acceptatieomgeving. Om de juiste groepen te herstellen, verwijdert u de betrokken groepen uit de enterprise-applicatie bij uw identiteitsprovider en voegt u ze opnieuw toe; hierdoor wordt een hersynchronisatie geactiveerd die de juiste groepen opnieuw aanmaakt.
* **Nieuw gesynchroniseerde rolgroepen worden aangemaakt zonder CERRIX-rollen.** SCIM kent de interne CERRIX-rollen niet, dus hebben groepen die door een synchronisatie opnieuw zijn aangemaakt nog geen machtigingen. Ken de rollen toe aan de nieuwe rolgroepen in CERRIX **vóór** het verwijderen van de oude (gekopieerde) rolgroepen — anders kunnen gebruikers alle toegangsrechten in de omgeving verliezen.
{% hint style="danger" %}
Verwijder geen rolgroep die de enige bron van uw eigen machtigingen is voordat aan de vervanging rollen zijn toegewezen. Als u zich op deze manier buitensluit, neem dan contact op met CERRIX-support om de rolgroep te herstellen.
{% endhint %}
* **Groepsupdates kunnen mislukken met conflictfouten** als de synchronisatie probeert gebruikers toe te voegen die in CERRIX al aan de groep zijn toegewezen. Als uw identiteitsprovider conflicten meldt bij het bijwerken van groepen na een verversing, neem dan contact op met CERRIX-support; support kan de betrokken gebruikers loskoppelen van de rolgroepen, zodat de volgende geplande synchronisatie ze correct toevoegt.
#### 403-fouten na wijzigingen in IP-whitelisting
Als de toegangscontrole van uw omgeving wordt gewijzigd (bijvoorbeeld van een harde IP-controle naar IP-verificatie met MFA), moeten de IP-adressen die voor SCIM worden gebruikt opnieuw op de whitelist worden gezet voordat SCIM-verzoeken worden verwerkt. CERRIX beheert de standaard-IP-ranges die Azure voor SCIM gebruikt, maar als u de SCIM-API rechtstreeks vanuit uw eigen infrastructuur aanroept, moeten die IP-adressen apart op de whitelist worden gezet. Als SCIM-verzoeken na zo'n wijziging een 403-fout retourneren, neem dan contact op met CERRIX-support en geef het/de IP-adres(sen) op waarvandaan de aanroepen worden gedaan.
{% hint style="info" %}
Merk ook op dat deze IP-ranges aan de Azure-kant in de loop van de tijd kunnen veranderen. Als provisioning stopt met 403-fouten zonder dat er aan uw kant iets is veranderd, neem dan contact op met CERRIX-support om de whitelist te laten bijwerken.
{% endhint %}
#### Er worden automatisch geen gebruikers aangemaakt of verwijderd
Single Sign-On en SCIM zijn afzonderlijke mechanismen: SSO bepaalt hoe gebruikers inloggen, SCIM bepaalt welke gebruikers en rolgroepen in CERRIX bestaan. Gebruikers kunnen dus probleemloos inloggen via SSO terwijl er automatisch geen accounts worden aangemaakt, bijgewerkt of gedeactiveerd.
Als nieuwe collega's niet in CERRIX verschijnen en vertrekkers actief blijven, controleer dan het volgende:
* **Provisioning is geconfigureerd bij uw identiteitsprovider, niet in CERRIX.** De instellingen bevinden zich in de enterprise-applicatie die naar CERRIX provisiont, en daarom vinden beheerders geen SCIM-configuratiescherm in CERRIX zelf, zelfs niet met volledige beheerdersrechten.
* **Bekijk de provisioninglogs van die enterprise-applicatie** op mislukte synchronisatiecycli, verlopen tokens of mapperingsfouten. De bovenstaande vermeldingen behandelen de meest voorkomende oorzaken.
* **Controleer of SCIM überhaupt voor deze omgeving is ingesteld.** SCIM is per omgeving ingeschakeld, en een omgeving waarvan de gebruikers altijd handmatig zijn beheerd, heeft gewoon geen provisioning geconfigureerd. CERRIX-support kan bevestigen of er een actieve SCIM-configuratie voor uw omgeving bestaat.
Als blijkt dat provisioning nooit is geconfigureerd, volg dan de eerdere stappen op deze pagina om dit toe te voegen — vanaf dat moment worden wijzigingen in gebruikers en rolgroepen in uw identiteitsprovider automatisch in CERRIX toegepast.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.cerrix.com/cerrix-documentation-nl/cerrix-functionaliteiten/admin-settings/authentication-and-user-provisioning/user-provisioning-with-scim.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.