> For the complete documentation index, see [llms.txt](https://docs.cerrix.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.cerrix.com/cerrix-documentation-nl/cerrix-functionaliteiten/module-overview/audit.md).
# Audit
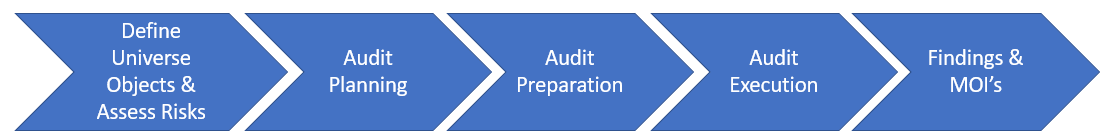
De Auditmodule ondersteunt het interne auditproces van begin tot eind: het identificeren van auditeerbare gebieden, het plannen en voorbereiden van audits, het uitvoeren van veldwerk en het opvolgen van bevindingen. Het proces is een algemeen hulpmiddel dat kan worden geconfigureerd om te voldoen aan de vereisten van uw organisatie.
## Rollen in de Auditmodule
De gebruikersbeheerder kan drie speciale auditrollen toewijzen:
* **Chief Audit Executive (CAE)** — kan elke belangrijke stap in de audit Workflow goedkeuren.
* **Auditor** — kan al het werk voor een audit uitvoeren en audits beoordelen.
* **Auditee** — kan in een audit de rol van Auditee toegewezen krijgen. Alleen gebruikers met de rol Auditee kunnen als auditee voor een specifieke audit worden geselecteerd. Wanneer geselecteerd, kan de auditee de pagina met auditdetails en de documentaanvraagpagina zien.
{% hint style="info" %}
Omdat de Auditee een algemene rol is, wordt geadviseerd de Auditee onderdeel te maken van een algemene gebruikersrolgroep.
{% endhint %}
De instellingen van de Auditmodule (Basisgegevens) worden beheerd door de **Auditbeheerder**.
## Audit Dashboards
Voor Auditors en Chief Audit Executives is standaard een Dashboard beschikbaar. Gebruikers met rechten voor de Auditmodule kunnen ook hun eigen audit Dashboard maken: in het Dashboard-tabblad maakt u een nieuw Dashboard, voegt u een widget toe via de knop rechtsboven en sleept u de widget onder aan de lijst naar het raster.
## Audit Basisgegevens
De Auditbeheerder definieert de instellingen van de Auditmodule.
### Audit universe
U kunt de waarden vooraf definiëren die in de dropdownvelden worden gebruikt **Impact**, **Beheersmaatregelomgeving**, **Totale risicoscore** en **Assessmentscore**. Voor de Beheersmaatregelomgeving kunt u ook definiëren welke beheersmaatregelen u wilt opnemen in de classificatie van de Audit universe — per beheersmaatregel zijn meerdere velden beschikbaar.
### Auditbevindingen
* **Ernst** — de waarden voor de ernst-dropdown kunnen worden gespecificeerd.
* **Follow-up** — de opties kunnen worden gespecificeerd, zoals: geen, aanbeveling, corrigerende maatregel.
### Audits
* **Audittype** — per audittype kunt u specifieke observatiescores per veldwerkstap definiëren.
* **Risico-assessmentvelden** — per audittype kunt u uw eigen set velden definiëren die een risico-assessment in uw organisatie definieert en samenvat. Zorg ervoor dat u het **Zichtbaar** selectievakje aanvinkt voor elk veld dat u auditors wilt laten zien; een veld moet zichtbaar zijn om te kunnen worden ingevuld, dus combineer Vereist altijd met Zichtbaar.
### Auditmails
Voor elke stap in de audit Workflow is een e-mailbericht beschikbaar om de Auditor, Reviewer of Chief Audit Executive te informeren dat er een taak wacht. Als u een Workflow-stap wilt overslaan, deactiveer dan het e-mailbericht en laat een Auditbeheerder de Workflow-stap uitvoeren (of geef de auditor die rol). De geschiedenis registreert altijd wie wat heeft gedaan.
## Auditeerbare gebieden identificeren
### De Audit universe
Interne auditafdelingen willen een overzicht van alle gebieden waar significante risico's aanwezig zijn. Deze gebieden worden gedefinieerd in de **Audit universe**, waar universeobjecten kunnen worden aangemaakt; samen vormen alle universeobjecten de Audit universe.
Universeobjecten kunnen worden beschreven en gekoppeld aan onderdelen van de organisatie en aan bedrijfsdimensies zoals processen en activa. Ze kunnen worden geclassificeerd op basis van:
* Aspecten van de Beheersmaatregelomgeving (harde beheersmaatregelen, zachte beheersmaatregelen, mate van verandering, HR, …)
* Assessments
Samen kunnen deze classificaties worden samengevat in een **Totale Risicoscore**.
### Gerelateerde gegevens in CERRIX
Assurance-informatie uit de eerste en tweede lijn is belangrijke input voor auditors. **Gerelateerde gegevens** in de details van het universeobject tonen de gegevens die al aanwezig zijn in CERRIX voor de geselecteerde organisatie en bedrijfsdimensies. Dit helpt een overzicht te creëren van hoe de eerste en tweede lijn risico's binnen dat universeobject al afhandelt.
### Auditperiodes
In de **Auditperiodes** Workspace kunt u periodes definiëren, bijvoorbeeld "2025" en "2026". Om een universeobject aan een Periode te koppelen, opent u de Periode-details.
## Audits maken en uitvoeren
### Auditdetails
De essentiële zaken voor een nieuwe audit zijn:
* **Audittype** — bepaalt de scoringsmethode en de te gebruiken risico-assessmentvelden. Kies zorgvuldig: het audittype kan na de eerste opslag niet meer worden gewijzigd, omdat observatiescores en risico-assessmentvelden per audittype worden gedefinieerd.
* **De betrokken personen** — Auditor, Auditee, Reviewer en Chief Audit Executive. De audit **Sponsor(s)** — bijvoorbeeld de initiatiefnemer van de audit — kan ook worden geregistreerd. Sponsors ontvangen geen toegangsrechten, maar het veld Sponsor(s) kan in documentsjablonen worden gebruikt.
* **Betrokken organisaties**
* **Te auditen bedrijfsdimensies**, in het bijzonder processen.
De andere velden zijn optioneel en zijn in de Workspace beschikbaar voor filtering: auditplan, criticaliteit, auditscore, vertrouwelijkheid, auditdoel, rationale en auditconclusie.
### Documentaanvragen
Gerelateerde documenten kunnen via **Documentaanvragen**. Aan een auditee kan per aanvraag om één of meer documenten worden gevraagd. Voor elke aanvraag wordt een bericht naar de auditee gestuurd, en de auditee kan een documentaanvraag als voltooid markeren. Alleen auditees die aan de audit zijn toegewezen, kunnen worden gevraagd documenten te verstrekken.
### Risicobeoordeling
Op basis van de gekoppelde universeobjecten, risico's en beheersmaatregelen kan een aangepaste risico-assessment worden uitgevoerd. De risico-assessmentvelden worden door de beheerder gedefinieerd in Basisgegevens.
### De Audit Workflow
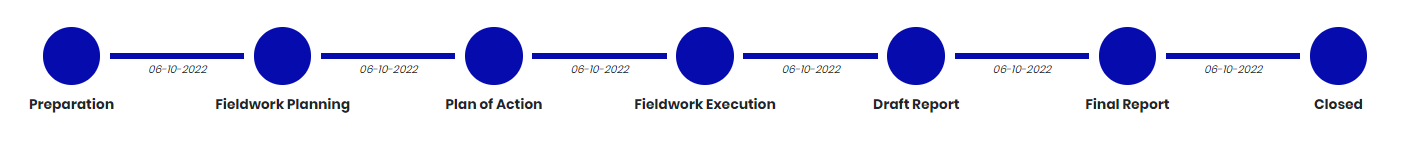
Het auditproces dat op de auditdetailspagina wordt weergegeven, is verdeeld in zes stappen, gevolgd door afsluiting. Elke stap wordt gestart door een aangewezen auditor, elke stap kan worden beoordeeld door de Reviewer(s) — doorgaans een collega — en elke stap kan worden goedgekeurd door de Chief Audit Executive.
#### Voorbereiding
De auditor vult alle relevante details in. Verplichte velden zijn de auditnaam en het audittype (vast na de eerste opslag).
#### Planning van veldwerk
Op de auditsubpagina definieert u de veldwerkstappen: de onderwerpen die moeten worden geaudit. Frameworks kunnen worden gebruikt om deze (sub)onderwerpen te bepalen. Definieer per veldwerkstap de uitvoeringsmethode via de **Uitvoering beheren** knop (klik op een veldwerkstap); hiermee start een Excel-download en -upload. Lees de pop-up met download- en uploadinformatie zorgvuldig.
#### Plan van aanpak
Voeg het plan van aanpak als document toe aan de audit via **Documenten** in het linkermenu.
#### Uitvoering van veldwerk
In de audit-veldwerkuivoering worden alle veldwerkstappen in één overzicht getoond. Veldwerkstappen kunnen direct worden beoordeeld of in detail worden bekeken; vanuit de details kunnen bevindingen worden aangemaakt.
#### Conceptrapport
Op basis van de informatie in CERRIX wordt buiten CERRIX een concept-auditrapport opgesteld en aan de audit toegevoegd als documentupload. Het conceptrapport wordt gedeeld en besproken met de auditee; op basis van deze bespreking kunnen bevindingen en MOI's in CERRIX worden aangepast.
#### Eindrapport
Na het bereiken van consensus met de auditee wordt het eindrapport opgesteld en in CERRIX geüpload. Het eindrapport wordt goedgekeurd door de Chief Audit Executive, waarna de audit wordt gesloten.
## Een Auditrapport genereren op basis van een sjabloon
Auditrapporten kunnen worden gegenereerd op basis van een Word-sjabloon dat in uw omgeving is geüpload. Wanneer u het document vanuit een audit genereert, vult CERRIX de samenvoegveldgebieden van het sjabloon met de gegevens van die audit — bijvoorbeeld de betrokken auditors of een tabel met de bevindingen van de audit.
Om de generatie te laten slagen, moet elke regio in het sjabloon precies één keer openen en sluiten:
* Elk **GroupStart** veld heeft een overeenkomend **GroupEnd** veld.
* Elk **«TableStart:Name»** markering heeft precies één overeenkomende **«TableEnd:Name»** markering.
Wanneer de start- en eindmarkeringen van een regio niet kunnen worden gepaard, stopt de generatie en geeft deze een **Interne serverfout**. Het kopiëren van tabelrijen in Word is de meest voorkomende manier waarop extra markeringen verschijnen, omdat de kopie de verborgen markeringen samen met de rij meeneemt.
{% hint style="info" %}
Als de fout aanhoudt nadat u het sjabloon hebt gecontroleerd, neem dan via de servicedesk contact op met CERRIX-support en voeg het sjabloon toe. Support kan elke start- en eindmarkering van de getroffen regio met de exacte positie in het document vermelden — sectie, tabel, rij, cel en alinea — waardoor precies duidelijk wordt welke markering moet worden verwijderd of toegevoegd.
{% endhint %}
## Bevindingenrapporten en verbetermaatregelen
In het linkermenu van een audit kan het bevindingenrapport voor die audit worden aangemaakt. Het aanmaken van een bevindingenrapport brengt u naar een nieuwe bevindingenrapportpagina; dit kan eenmaal per audit worden gedaan. In het bevindingenrapport kunnen verbetermaatregelen (MOI's) worden toegevoegd en gemonitord.
Zie [Bevindingenrapport](https://docs.cerrix.com/cerrix-functionalities/module-overview/business-improvement-management/findings-report) en [Verbetermaatregelen](https://docs.cerrix.com/cerrix-functionalities/module-overview/business-improvement-management/measures-of-improvement-mois) voor meer informatie.
## Formulieren koppelen aan audits
Formulieren kunnen worden gebruikt om informatie rondom audits te verzamelen — bijvoorbeeld een formulier om alle audit "lessons learned" op te slaan. Om een formulier beschikbaar te maken in audits, gaat u naar **Formulieropties → Hoofdinstellingen**; via het tabblad uiterst rechts kunt u het formulier activeren voor Audits.
Een auditformulier kan vanuit elke audit worden gestart, dus zorg ervoor dat u het auditnummer en de auditnaam als velden op het formulier toevoegt. Zie [Een formulier maken](https://docs.cerrix.com/cerrix-functionalities/module-overview/forms/creating-a-form) voor meer informatie over het bouwen van formulieren.
## Een audit exporteren of verwijderen
Onder **Opties** in het linkermenu van een audit vindt u twee opties:
* **Verwijderen** de audit.
* **Downloaden** de audit in Excel-formaat. De export bevat twee tabbladen:
* Tabblad 1: één rij met de details van de risicobeoordeling.
* Tabblad 2: een lijst van de veldwerkstappen van de audit met observatiescores en, per veldwerkstap, de bevindingen inclusief details.
## Rapporteren over audits met de API
Auditgegevens kunnen via de Direct Data API worden gebruikt in rapportagetools zoals Power BI: één dataset retourneert de audits met hun details, scores en gekoppelde items, en een tweede dataset retourneert de auditbevindingen met hun follow-ups en gekoppelde MOI's. De Audit Basisgegevens en de aangepaste auditvelden hebben hun eigen endpoints. Zie [API-documentatie](https://docs.cerrix.com/cerrix-functionalities/admin-settings/api-documentation) voor een overzicht, en de API-handleiding in het platform voor de velden van elk endpoint.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.cerrix.com/cerrix-documentation-nl/cerrix-functionaliteiten/module-overview/audit.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.