> For the complete documentation index, see [llms.txt](https://docs.cerrix.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.cerrix.com/cerrix-documentation-nl/cerrix-functionaliteiten/module-overview/data-management.md).
# Gegevensbeheer
### Inleiding
De module Gegevensbeheer in CERRIX helpt u gegevensverwerkingsactiviteiten binnen uw Organisatie te registreren, beheren en beoordelen. Dit is vooral belangrijk voor GDPR (AVG) Compliance en risicobeheer in verband met Gegevensverwerking.
#### Doel van de module Gegevensbeheer
Gegevensverwerkingsactiviteiten hebben gestructureerde documentatie nodig om het volgende te waarborgen:
* Compliance met gegevensbeschermingsregels
* Duidelijke verantwoordingsplicht voor gegevensverwerking
* Inzicht in gegevensstromen en verwerkers van derde partijen
* Risicobeheer rond gevoelige informatie
* Auditgereedheid en rapportage aan toezichthouders
De module Gegevensbeheer biedt het kader voor uitgebreid gegevensbeheer.
#### Wat u kunt doen
* Verwerkingsactiviteiten registreren en classificeren
* Processen koppelen aan Verantwoordelijke partijen, systemen en leveranciers
* Privacyrisico's en beheersmaatregelen documenteren
* Overzichtsrapporten exporteren voor audits of toezichthoudende autoriteiten
* Bewaarbeleid en rechtsgronden bijhouden
* Derde partij-gegevensverwerkers monitoren
#### Voordelen voor gebruikers
* Eén centraal overzicht van alle gegevensverwerkingsactiviteiten
* Traceerbaarheid van gegevensstromen binnen de Organisatie
* Duidelijke toewijzing van verantwoordelijkheden voor gegevensbescherming
* Integratie met risico- en beheersmaatregelkaders
* Bewijsbasis voor GDPR Compliance en audits
***
### Rollen in Gegevensbeheer
Meerdere rollen werken samen in CERRIX om de informatie over gegevensbeheer actueel en nauwkeurig te houden.
#### Gegevens-eigenaar
De Gegevens-eigenaar is de Verantwoordelijke voor een gegevensverwerkingsactiviteit. Deze persoon:
* Zorgt voor nauwkeurigheid en volledigheid van de registratie
* Keurt wijzigingen in verwerkingsactiviteiten goed
* Controleert of de rechtsgronden passend zijn
* Ziet toe op Compliance met bewaarbeleid
* Neemt beslissingen over gegevensgebruik en toegang
De Gegevens-eigenaar is doorgaans het hoofd van een bedrijfsfunctie of proceseigenaar, niet iemand van IT of juridisch.
#### Gegevensbeheerder / Verwerker
De Gegevensbeheerder verzamelt en onderhoudt verwerkingsdetails. Deze persoon:
* Nieuwe verwerkingsactiviteiten registreren
* Informatie actueel en nauwkeurig houden
* Ondersteunende documentatie uploaden
* Relevante risico's, beheersmaatregelen of derde partijen koppelen
* Afstemmen met Gegevens-eigenaren voor goedkeuringen
Gegevensbeheerders vormen vaak de operationele schakel tussen gegevensgebruikers en governance-teams.
#### Reviewer / Auditor
De Reviewer valideert de kwaliteit van Gegevensbeheer. Deze persoon:
* Controleert de volledigheid en consistentie van registraties
* Beoordeelt Compliance met interne en wettelijke vereisten
* Signaleert hiaten of verouderde informatie
* Doet aanbevelingen voor verbeteringen in gegevensbeheerpraktijken
Reviewers bieden onafhankelijke controle en helpen ervoor te zorgen dat Gegevensbeheer niet afwijkt van de vereisten.
#### Workflow-samenvatting
**Gegevensbeheerder registreert → Gegevens-eigenaar keurt goed → Reviewer valideert periodiek**
Deze structuur brengt operationele efficiëntie in balans met passende controle en verantwoording.
***
### Gebruikersrollen en rechten in CERRIX
De module Gegevensbeheer heeft zes gebruikersrollen. Elke rol heeft specifieke rechten voor bepaalde delen van de module; om een gebruiker meer rechten te geven, kunnen meerdere rollen worden gecombineerd. Alle beperkte rollen hebben alleen rechten voor de eigen Organisatie van de gebruiker.
* **DataManagement Onbeperkte beheerder** — zet het volledige overzicht van de module op en onderhoudt dit, met rechten op alle functionaliteit. Deze rol kan alle gegevensverwerkingen voor de gehele Organisatie bekijken en bewerken, er beheersmaatregelen en risico's aan koppelen en de Basisgegevens van Gegevensbeheer onderhouden.
* **DataManagement Beperkte beheerder** — heeft rechten op alle functionaliteit in de module, behalve de Basisgegevens.
* **DataManagement Onbeperkte schrijver** — heeft lees- en schrijfrechten voor de gehele Organisatie en kan gegevensverwerkingen voor elke Organisatie of bedrijfseenheid aanmaken, bekijken en bewerken.
* **DataManagement Beperkte schrijver** — heeft lees- en schrijfrechten voor de eigen Organisatie of bedrijfseenheid van de gebruiker en kan de daarbij behorende gegevensverwerkingen aanmaken, bekijken en bewerken.
* **DataManagement Onbeperkte lezer** — heeft onbeperkte leesrechten: deze gebruiker kan alle gegevensverwerkingen voor de gehele Organisatie bekijken, maar kan deze niet aanmaken of wijzigen.
* **DataManagement Beperkte lezer** — heeft beperkte leesrechten: deze gebruiker kan alle vertrouwelijke en niet-vertrouwelijke gegevensverwerkingen voor de eigen bedrijfseenheid bekijken, maar kan deze niet aanmaken of wijzigen.
De rechten per rol:
| Rechten | Onbeperkte beheerder | Beperkte beheerder | Onbeperkte schrijver | Beperkte schrijver | Onbeperkte viewer | Beperkte viewer |
| --------------------------------------------- | :------------------: | :----------------: | :------------------: | :----------------: | :---------------: | :-------------: |
| Zoeken naar gegevensverwerkingen | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| Gegevensverwerkingen aanmaken | ✓ | ✓ | ✓ | ✓ | | |
| MoI's voor Gegevensbeheer aanmaken | ✓ | ✓ | ✓ | ✓ | | |
| Export van gegevensverwerkingen via Workspace | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| Export van Gegevensbeheer via rapporten | ✓ | ✓ | ✓ | ✓ | ✓ | ✓ |
| Beheersmaatregelen koppelen (1) | ✓ | ✓ | ✓ | ✓ | | |
| Risico's koppelen (2) | ✓ | ✓ | ✓ | ✓ | | |
| Basisgegevens van Gegevensbeheer onderhouden | ✓ | | | | | |
(1) In combinatie met Beheerder van Beheersmaatregelen of schrijver van Beheersmaatregelen. (2) In combinatie met Risicobeheerder of Risicoschrijver.
### Workspace Gegevensbeheer
De Workspace Gegevensbeheer biedt een overzicht van alle verwerkingsactiviteiten binnen uw Organisatie.
#### Wat u ziet in de Workspace
Elke verwerkingsactiviteit wordt met kerninformatie weergegeven:
* **Verwerkingsdoel** – Naam of beschrijving van de gegevensverwerkingsactiviteit
* **Eigenaar** – De Verantwoordelijke persoon of afdeling
* **Gegevenscategorie** – Typen gegevens die worden verwerkt (persoonsgegevens, financiële gegevens, gevoelige gegevens)
* **Betrokkene** – Op wie de gegevens betrekking hebben (klanten, medewerkers, leveranciers)
* **Derde partij / Verwerker** – Externe partijen die bij de verwerking betrokken zijn
* **Status** – Huidige status (Concept, Actief, In beoordeling, Gesloten)
#### Workspace-functies
**Geavanceerde configuratie** biedt gedetailleerde filtering:
* Filter op status om alleen actieve of in beoordeling zijnde verwerkingen te zien
* Filter op eigenaar om uw eigen verwerkingsactiviteiten of die van uw team te zien
* Filter op risicocategorie om verwerkingen met hoog risico te identificeren
* Filter op type Betrokkene (bijv. alleen gegevensverwerkingen van medewerkers tonen)
**Tabelconfiguratie** bepaalt welke kolommen in de lijst worden weergegeven. Dit helpt u te focussen op informatie die relevant is voor uw huidige taak.
**Beheer van voorinstellingen** slaat uw filter- en kolomconfiguraties op:
* Maak voorinstellingen zoals "Mijn verwerkingsactiviteiten" of "Verwerkingen met hoog risico"
* Stel een standaardvoorinstelling in die automatisch wordt geladen wanneer u de Workspace opent
* Deel namen van voorinstellingen met collega's voor consistente rapportageweergaven
#### Visuele indicatoren
Gebruik kleuren en symbolen om snel het volgende te herkennen:
* Verwerkingsactiviteiten die moeten worden beoordeeld of bijgewerkt
* Verwerkingen met hoog risico die extra toezicht nodig hebben
* Recent toegevoegde of gewijzigde items
* Verwerkingen met ontbrekende verplichte informatie
***
### Een nieuwe gegevensverwerkingsactiviteit aanmaken
#### Hoe u begint
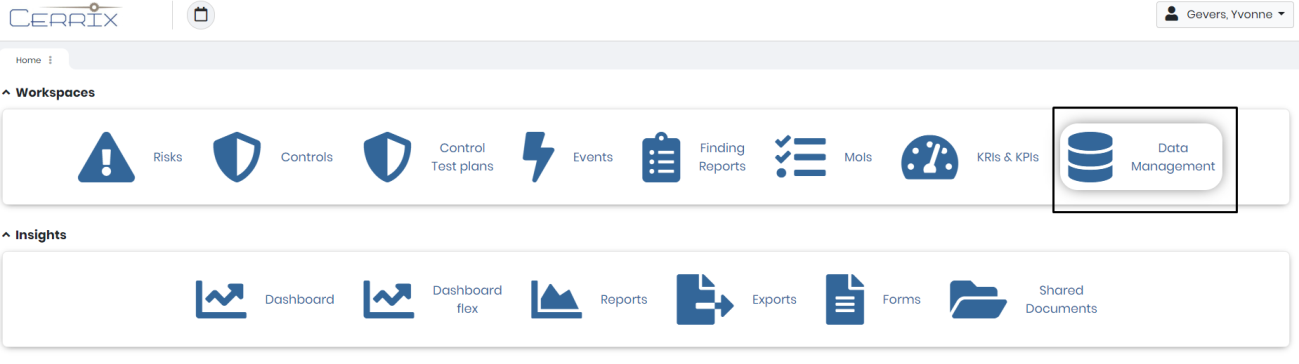
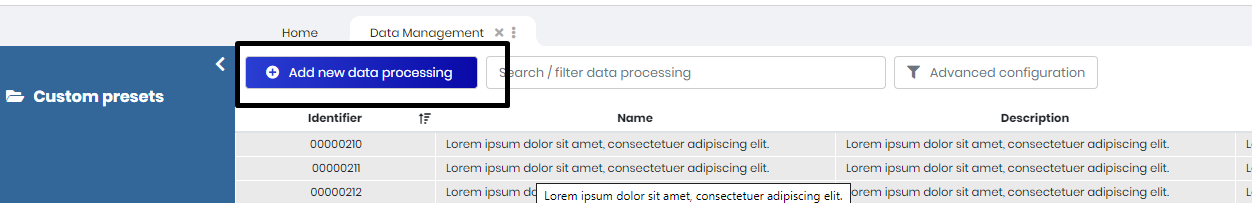
1. Klik op **Gegevensbeheer** in het hoofdmenu
2. Klik op **Verwerkingsdoel toevoegen** in de rechterbovenhoek
U wordt begeleid bij het vastleggen van essentiële informatie over de verwerkingsactiviteit.
#### Kerninformatie
**Verwerkingsnaam** – Een duidelijke, beschrijvende naam voor de activiteit:
* Goed: "Verwerking van salarisadministratie voor medewerkers"
* Goed: "Verwerking van betaling met creditcard van klanten"
* Zwak: "Verwerkingsactiviteit 1"
* Zwak: "Gegevensbeheer"
De naam moet direct duidelijk maken welke gegevens worden verwerkt en waarom.
**Doel** – De reden voor de verwerking van deze gegevens:
* Salarisadministratie
* Relatiebeheer met klanten
* Dienstverlening
* Uitvoering van het contract
* Wettelijke compliance
* Marketing en communicatie
Wees specifiek over het zakelijke doel. Vage doelen zoals "bedrijfsactiviteiten" bieden onvoldoende rechtvaardiging.
**Organisatie / bedrijfsdimensies** – Koppel de verwerking aan:
* De Verantwoordelijke afdeling of bedrijfseenheid
* Relevante processen (bijv. hr-processen, verkoopprocessen)
* Projecten als de verwerking tijdelijk is of projectspecifiek
Deze koppelingen helpen bij rapportage en verantwoording.
#### Gegevenscategorieën
**Gegevenscategorieën** beschrijven welke soorten gegevens worden verwerkt:
* Persoonlijk identificeerbare informatie (namen, adressen, ID's)
* Financiële informatie (bankrekeningen, betalingsgegevens)
* Werkgerelateerde informatie (salaris, beoordelingsgesprekken)
* Gezondheidsinformatie
* Strafregistergegevens
* Biometrische gegevens
* Locatiegegevens
* Online identificatoren (IP-adressen, cookies)
Selecteer alle categorieën die van toepassing zijn. Inzicht in welke gegevens u verwerkt is fundamenteel voor GDPR-compliance.
#### Betrokkenen
**Betrokkenen** identificeert van wie de gegevens worden verwerkt:
* Medewerkers en sollicitanten
* Klanten en prospects
* Leveranciers en zakenpartners
* Websitebezoekers
* Kinderen (vereist bijzondere aandacht onder GDPR)
* Anders (specificeer)
Weten wie uw betrokkenen zijn helpt u passende beschermingsmaatregelen en bewaarbeleid toe te passen.
#### Rechtsgrond en bewaartermijn
**Rechtsgrond** – De GDPR-conforme rechtvaardiging voor de verwerking:
* **Toestemming** – De betrokkene heeft duidelijke toestemming gegeven
* **Contract** – Verwerking is noodzakelijk voor de uitvoering van het contract
* **Wettelijke verplichting** – Verwerking is wettelijk vereist
* **Vitale belangen** – Verwerking beschermt iemands leven
* **Taak van algemeen belang** – Verwerking is nodig voor een taak van algemeen belang
* **Gerechtvaardigde belangen** – Verwerking is noodzakelijk voor gerechtvaardigde belangen (na belangenafweging)
Kies de rechtsgrond zorgvuldig. Elke rechtsgrond heeft andere vereisten en gevolgen voor de rechten van betrokkenen.
**Bewaartermijn** – Hoe lang gegevens worden bewaard:
* Specificeer de duur (bijv. "7 jaar vanaf einde contract")
* Leg uit waarom deze bewaartermijn noodzakelijk is
* Documenteer de grondslag voor de bewaartermijn (wettelijke vereiste, bedrijfsbehoefte, industriestandaard)
GDPR vereist dat u gegevens niet langer bewaart dan noodzakelijk. Documenteer uw bewaарbeslissingen en implementeer ze consistent.
#### Derde partijen
**Derde partijen** identificeert externe organisaties die bij de verwerking betrokken zijn:
* Aanbieders van clouddiensten
* Betalingsverwerkers
* Marketingplatforms
* Leveranciers van ondersteuningsdiensten
* Elke verwerker die gegevens namens u verwerkt
Voor elke derde partij dient u het volgende bij te houden:
* Verwerkersovereenkomst (DPA)
* Assessment van hun beveiligingsmaatregelen
* Overzicht van welke gegevens zij kunnen inzien
* Melding als zij een datalek ervaren
#### De verwerkingsactiviteit opslaan
Klik op **Opslaan** om de verwerkingsactiviteit aan te maken. Deze verschijnt nu in de Workspace van Gegevensbeheer en kan worden gekoppeld aan risico's en beheersmaatregelen.
***
### Referentie voor gegevensverwerkingsvelden
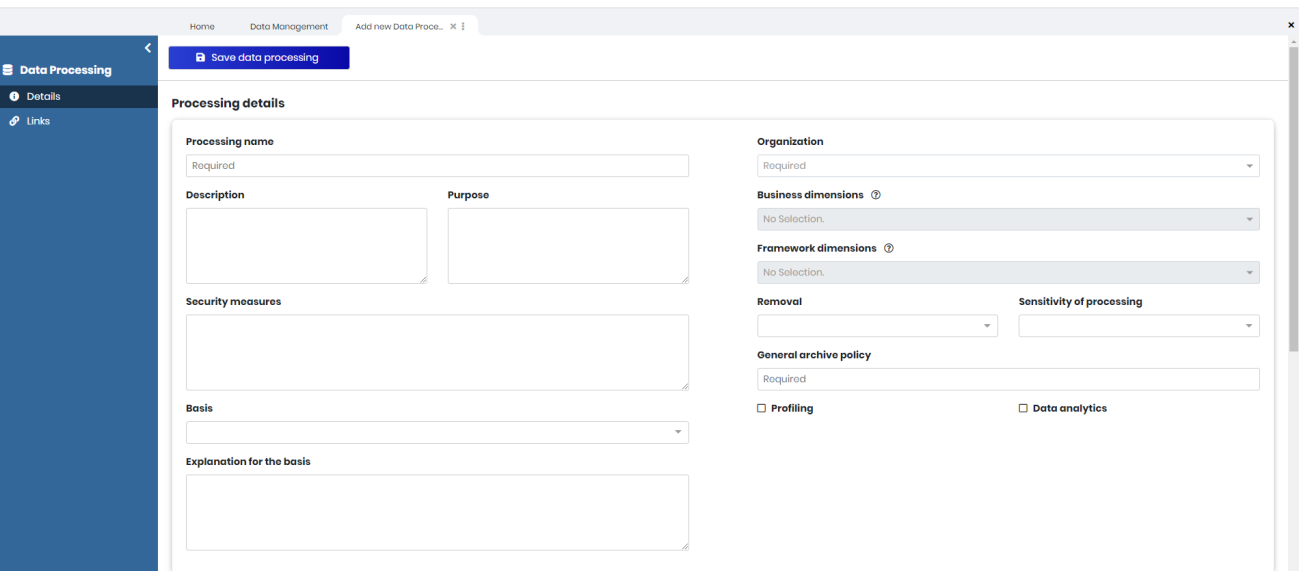
Het toevoegen van een gegevensverwerking bestaat uit twee stappen: eerst worden de Basisgegevens van de module Gegevensbeheer gedefinieerd (deze worden gebruikt om de selectievelden hieronder in te vullen), daarna worden de details van de gegevensverwerking ingevuld. Het detailscherm bevat de volgende velden.
#### Verwerkingsdetails
* **Verwerkingsnaam** — de naam van de gegevensverwerking.
* **Beschrijving** — de beschrijving van de gegevensverwerking.
* **Doel** — het verwerkingsdoel.
* **Beveiligingsmaatregelen** — de beveiligingsmaatregelen voor deze specifieke gegevensverwerking.
* **Grondslag** — selecteer de grondslag voor de gegevensverwerking.
* **Uitleg van de grondslag** — licht de geselecteerde grondslag toe.
* **Organisatie** — de Organisatie waarop de gegevensverwerking van toepassing is.
* **Bedrijfsdimensies** — de bedrijfsdimensies waarop de gegevensverwerking van toepassing is.
* **Kaderdimensies** — de kaderdimensies waarop de gegevensverwerking van toepassing is.
* **Verwijdering** — het verwijderingsbeleid dat van toepassing is; meerdere items kunnen worden geselecteerd.
* **Gevoeligheid van de verwerking** — de van toepassing zijnde gevoeligheid; meerdere items kunnen worden geselecteerd.
* **Algemeen archiveringsbeleid** — een algemeen archiveringsbeleid dat van toepassing is op alle entiteiten die aan deze gegevensverwerking zijn gekoppeld.
* **Profilering** — vink het selectievakje aan als profiling van toepassing is op deze gegevensverwerking.
* **Data-analyse** — vink het selectievakje aan als data-analyse van toepassing is op deze gegevensverwerking.
#### Ontvangers van gegevens buiten de EU
* **Ontvanger van gegevens buiten de EU** en **Doorgiftemaatregel** — voeg ontvangers van gegevens buiten de EU toe of verwijder ze, elk in combinatie met een waarborg voor doorgifte.
#### Bron & levering
* **Bron** en **Levering** — voeg bronnen voor de gegevensverwerking toe of verwijder ze, elk in combinatie met een levering.
#### Belanghebbenden
* **Betrokkene(n)**, **Verwerkingsverantwoordelijke(n)** en **Gegevensverwerker(s)** — deze velden tonen gegevens die zijn opgehaald uit het tabblad Gegevensstructuren beheren (zie hieronder).
* **Derde partijen** — selecteer de Derde partijen die bij de gegevensverwerking betrokken zijn.
{% hint style="info" %}
Binnen één gegevensverwerking kan een entiteit niet tegelijkertijd Verwerkingsverantwoordelijke, (sub)verwerker en Derde partij zijn.
{% endhint %}
#### Gegevensbeschermingseffectbeoordeling
* **DPIA vereist** — vink aan als een Assessment moet worden uitgevoerd. Wanneer aangevinkt, worden drie extra velden beschikbaar:
* **Meest recente DPIA** — de datum van de laatst uitgevoerde Assessment.
* **DPIA-referentie** — de referentie van de laatst uitgevoerde Assessment.
* **Laatste conclusie DPIA** — de laatste conclusie van de meest recente Assessment.
Klik nadat u alle noodzakelijke details hebt ingevuld op **Gegevensverwerking opslaan**.
### Gegevensstructuren beheren
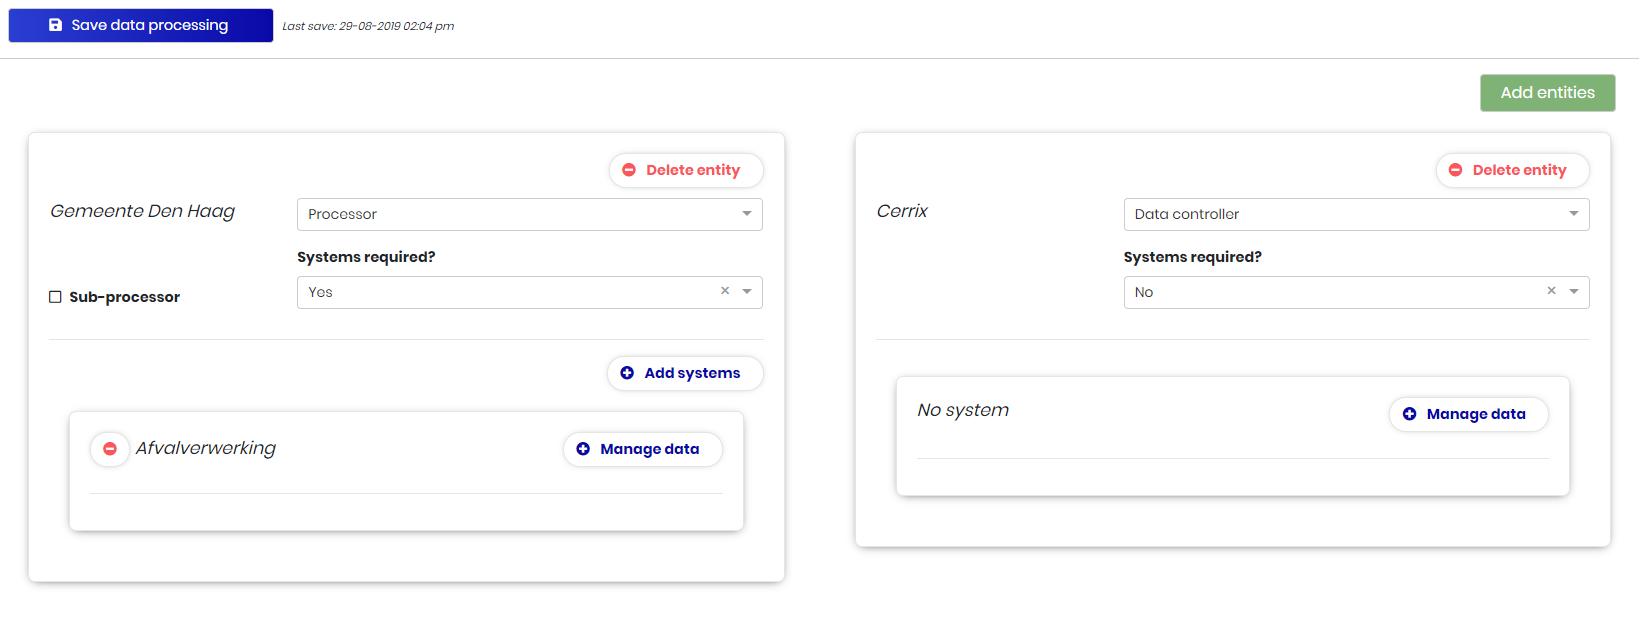
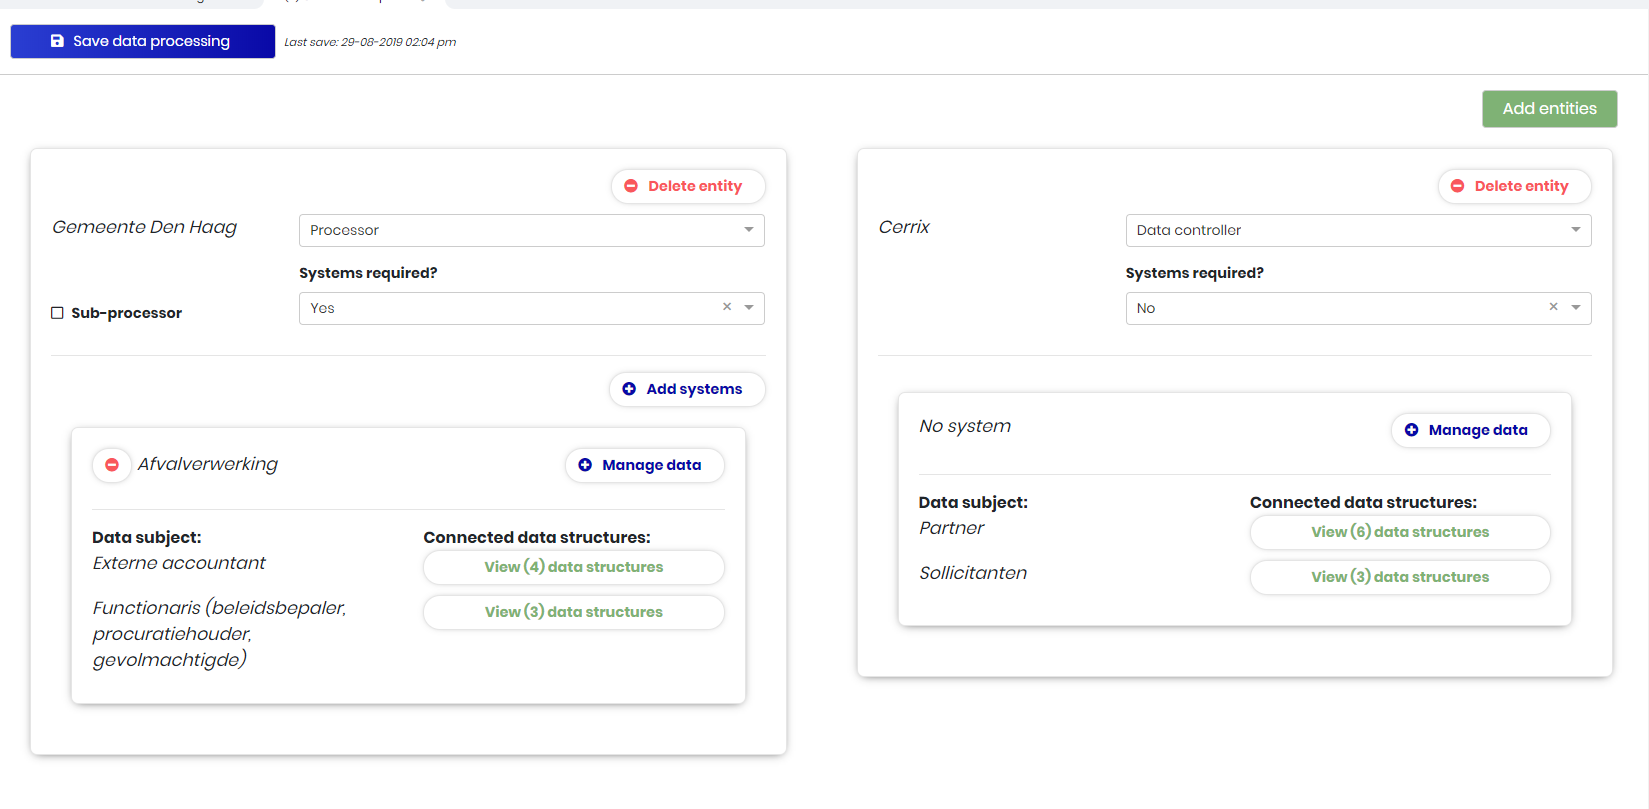
Nadat de details van een gegevensverwerking zijn opgeslagen, wordt het **Gegevensstructuren beheren** tabblad beschikbaar. Hier worden de entiteiten die bij de verwerking betrokken zijn en de gegevens die zij verwerken geregistreerd.
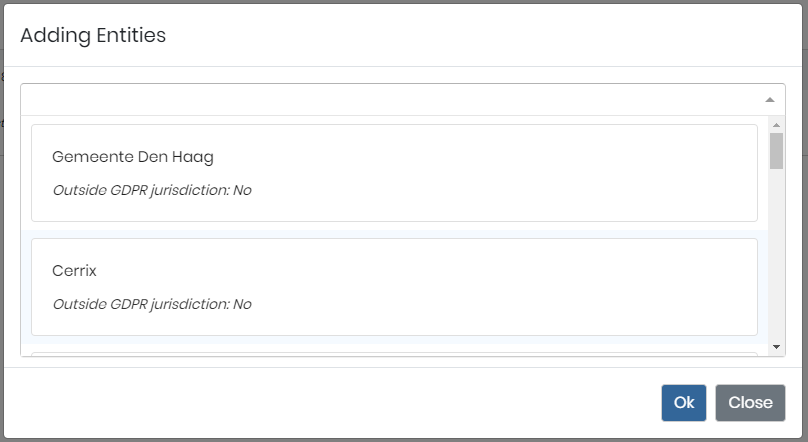
* **Entiteiten toevoegen** — klik op **Entiteiten toevoegen** om een of meerdere entiteiten aan de gegevensverwerking toe te voegen. Elke entiteit wordt ofwel een **(sub)verwerker** of een **Verwerkingsverantwoordelijke**, afhankelijk van de vooraf gedefinieerde Basisgegevens. Zodra een entiteit voor een gegevensverwerking tot (sub)verwerker is gemaakt, kan zij in dezelfde gegevensverwerking niet tot Verwerkingsverantwoordelijke worden gemaakt.
* **Systemen** — wanneer een entiteit tot (sub)verwerker of Verwerkingsverantwoordelijke is gemaakt, kan een systeem worden toegevoegd, afhankelijk van of systemen voor die entiteit vereist zijn.
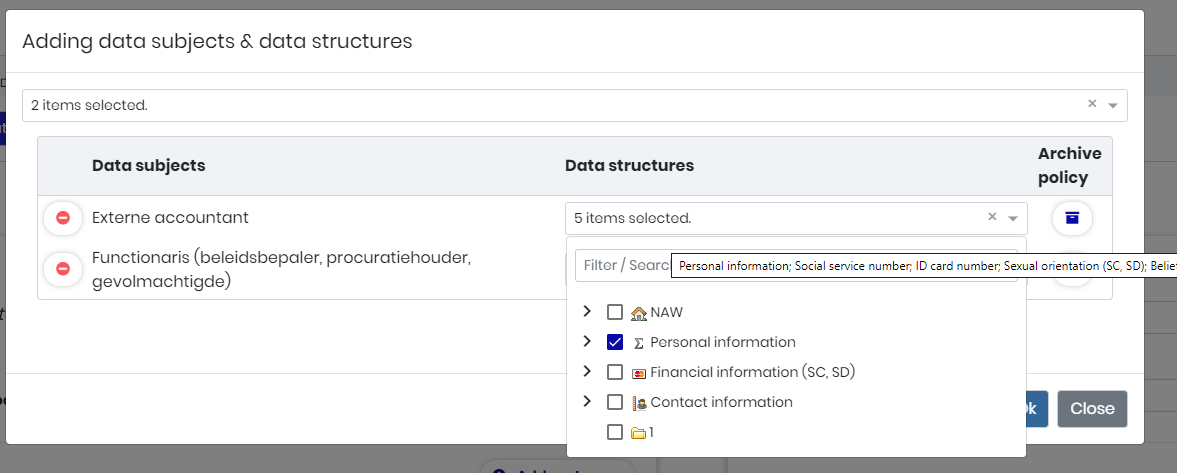
* **Gegevens beheren** — de **Gegevens beheren** knop opent een scherm waarin meerdere betrokkenen en meerdere gegevensstructuren in één keer voor de entiteit of het systeem kunnen worden ingevoerd. Wanneer een boomstructuur van gegevensstructuren wordt toegevoegd, wordt de wortel van de boom zelf niet aan de entiteit toegevoegd.
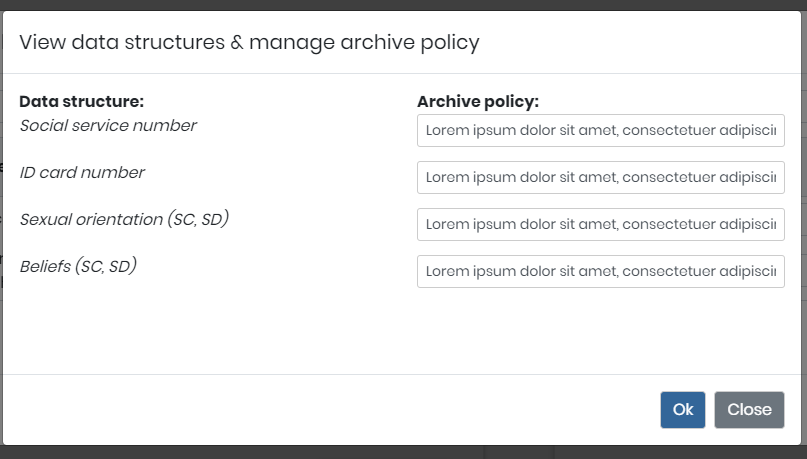
* **Archiveringsbeleid per structuur** — wanneer de betrokkenen en structuren zijn gekozen, kan per gegevensstructuur via het pictogram in de kolom archiveringsbeleid een specifiek archiveringsbeleid worden toegevoegd. Standaard wordt de tekst uit het **Algemeen archiveringsbeleid** veld op het tabblad Details weergegeven, maar hier kan deze per structuur worden bewerkt.
Wanneer alle details correct zijn, slaat u de gegevensverwerking op.
### Verbetermaatregelen voor Gegevensbeheer
Er zijn twee manieren om een MoI voor Gegevensbeheer aan te maken:
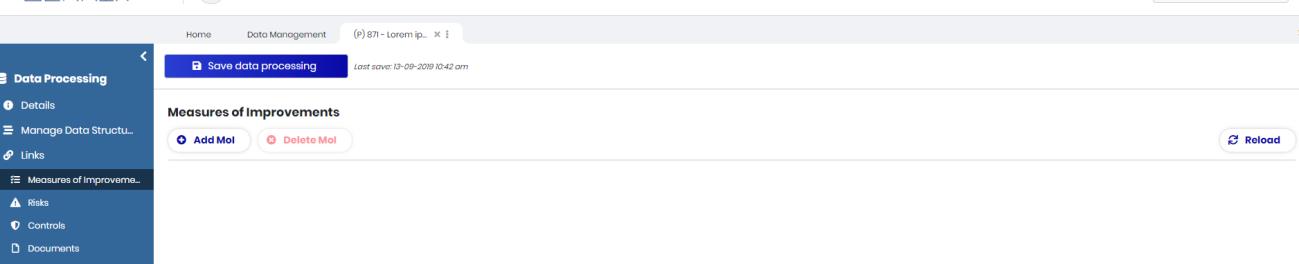
1. **Via een gegevensverwerking** — wanneer een gegevensverwerking is geopend, is het **Koppelingen – Verbetermaatregelen** tabblad beschikbaar. Via de **MoI toevoegen** knop kan een MoI worden aangemaakt; na het herladen van het tabblad is de aangemaakte MoI zichtbaar. Op deze manier kunnen meerdere MoI's worden aangemaakt en gekoppeld.
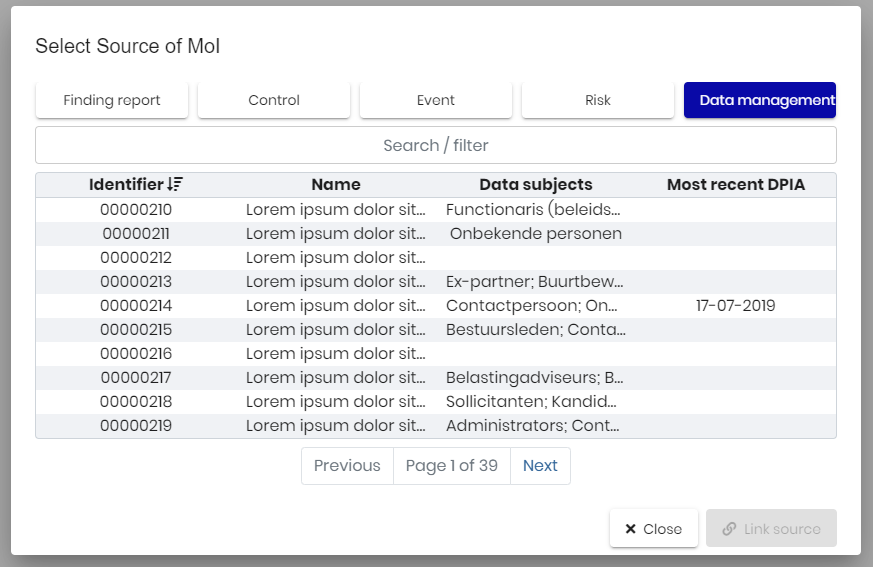
2. **Via de MoI-Workspace** — wanneer u een nieuwe MoI in de MoI-Workspace aanmaakt, stelt u het **Bron** in op Gegevensbeheer; daarna kan een gegevensverwerking als bron van de MoI worden geselecteerd.
De aangemaakte MoI is zichtbaar in de geselecteerde gegevensverwerking in het **Koppelingen – Verbetermaatregelen** tabblad. Zie [Verbetermaatregelen](https://docs.cerrix.com/cerrix-functionalities/module-overview/business-improvement-management/measures-of-improvement-mois) voor meer informatie over het werken met MoI's.
### Risico's, beheersmaatregelen en documenten koppelen
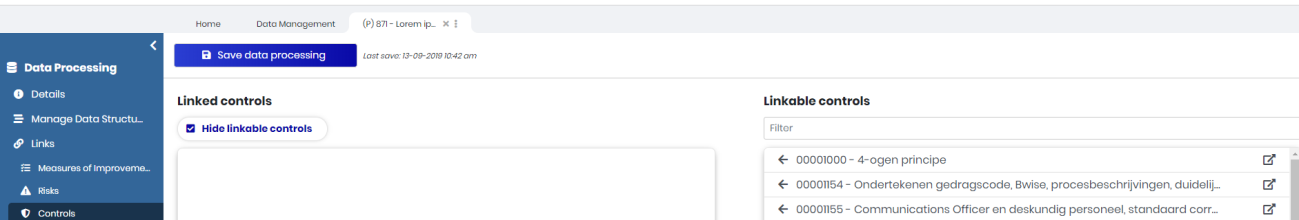
Beheersmaatregelen en risico's kunnen aan een gegevensverwerking worden gekoppeld om deze te beperken: open de gegevensverwerking, ga naar het **Beheersmaatregelen** of **Risico's** tabblad en klik op **Toon koppelbare beheersmaatregelen** (of risico's). Koppel een item door het naar de gekoppelde kolom te slepen; wanneer er veel items zijn, gebruikt u de filters. Koppelen is alleen mogelijk binnen dezelfde Organisatie en vereist dat de rol Gegevensbeheer wordt gecombineerd met een rol Beheersmaatregel of Risico (zie de rechentabel hierboven).
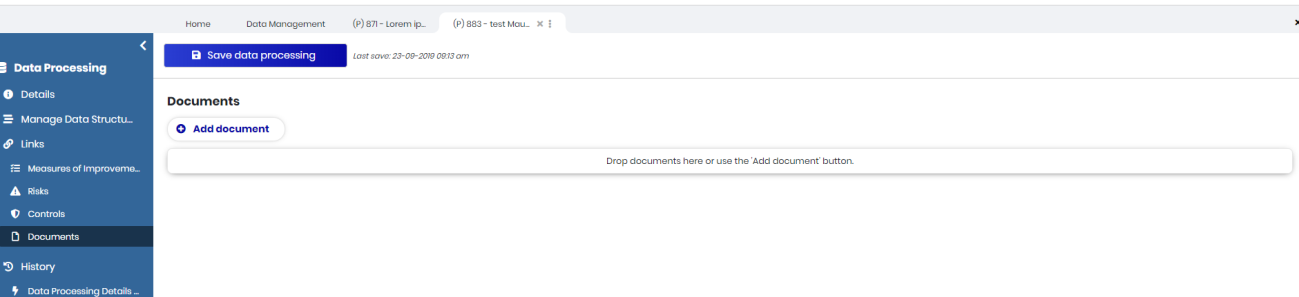
Documenten worden toegevoegd via het **Documenten** tabblad: klik op **Document toevoegen**, blader naar het relevante bestand/de relevante bestanden, selecteer optioneel een documenttype en voer een beschrijving in, en klik op **Document(en) toevoegen**.
### Risico's, beheersmaatregelen en derde partijen koppelen
Gegevensverwerking staat niet op zichzelf – zij sluit aan op uw bredere risicobeheer- en leveranciersbeheerprogramma's. Deze koppelingen creëren een volledig beeld van gegevensgovernance.
#### Risico's koppelen
1. Navigeer naar het **Gekoppelde risico's** tabblad in uw verwerkingsactiviteit
2. Klik om risico's toe te voegen of te koppelen
3. Selecteer of maak risico's aan zoals:
* Datalek of ongeoorloofde toegang
* Gegevensverlies of -corruptie
* Niet-naleving van bewaarvereisten
* Overmatige of ongepaste gegevensverzameling
* Storingen bij Derde partij-processors
Deze Risico-koppelingen helpen u:
* Begrijp wat er mis kan gaan met de Gegevensverwerking
* Geef prioriteit aan beveiligingsinvesteringen
* Toon op Risico gebaseerde gegevensbescherming aan
* Koppel datagovernance aan enterprise Risicomanagement
#### Beheersmaatregelen koppelen
1. Navigeer naar het **gekoppelde beheersmaatregelen** tab
2. Voeg beheersmaatregelen toe die risico's van Gegevensverwerking beperken:
* Versleuteling van persoonsgegevens in rust en tijdens transport
* Toegangsbeheersmaatregelen en authenticatie
* Procedures voor back-up en herstel van gegevens
* Monitoring en logging van gegevenstoegang
* Procedures voor Incidentrespons
* Privacy-by-design-beheersmaatregelen
Het koppelen van beheersmaatregelen toont aan dat u niet alleen Gegevensverwerking documenteert, maar gegevens actief beschermt.
#### Beheren van Derde partij-relaties
1. Navigeer naar het **Derde partijen** tab
2. Voeg externe verwerkers toe of koppel ze
3. Documenteer voor elke Derde partij:
* Gegevensverwerkingsovereenkomst (DPA) of contract
* Datum van de laatste beveiligingsAssessment
* Welke gegevens zij raadplegen
* Welke Gegevensverwerking zij uitvoeren
* Hun subverwerkers (indien van toepassing)
* Procedures voor Incidentmelding
Derde partij-beheer is een kritieke GDPR-vereiste. U blijft Verantwoordelijke voor gegevens, zelfs wanneer anderen deze namens u verwerken.
#### Het complete beeld
Wanneer u risico's, beheersmaatregelen en Derde partijen hebt gekoppeld, wordt uw Gegevensverwerkingsactiviteit een uitgebreid gegevensgovernancerecord waarin staat:
* Welke gegevens worden verwerkt en waarom (rechtsgrond)
* Wie Verantwoordelijke is (gegevensbeheerder)
* Wat er mis kan gaan (Risico's)
* Welke beschermingsmaatregelen bestaan (Beheersmaatregelen)
* Wie helpt bij de Gegevensverwerking (Derde partijen)
* Hoe lang gegevens worden bewaard (Periode)
Deze volledigheid is precies wat auditors en toezichthouders willen zien.
***
### Rechten van de Betrokkene en impactassessments
#### Rechten van de Betrokkene
Wanneer u persoonsgegevens verwerkt, hebben individuen rechten onder de AVG:
* **Recht op inzage** – Verstrek kopieën van hun gegevens
* **Recht op rectificatie** – Corrigeer onjuiste gegevens
* **Recht op wissing** – Verwijder gegevens onder bepaalde voorwaarden
* **Recht op beperking** – Beperk Gegevensverwerking onder bepaalde voorwaarden
* **Recht op gegevensoverdraagbaarheid** – Verstrek gegevens in een machineleesbaar formaat
* **Recht op bezwaar** – Stop Gegevensverwerking voor bepaalde doeleinden
Documenteer in uw Gegevensverwerkingsactiviteiten:
* Hoe u verzoeken van Betrokkene behandelt
* Verwachte responstijden
* Wie Verantwoordelijke is voor het beantwoorden
* Welke technische mogelijkheden bestaan om rechten te vervullen
#### Gegevensbeschermingseffectbeoordelingen (DPIA's)
Gegevensverwerking met hoog risico kan onder de AVG een DPIA vereisen. Overweeg een DPIA wanneer:
* U grote hoeveelheden gevoelige gegevens verwerkt
* Systematische monitoring van openbare ruimten
* U gegevens over kwetsbare personen verwerkt
* U nieuwe technologieën gebruikt
* U geautomatiseerde beslissingen met juridische gevolgen neemt
CERRIX kan DPIA-documenten opslaan die zijn gekoppeld aan Gegevensverwerkingsactiviteiten. Zo zijn impactbeoordelingen direct beschikbaar en geïntegreerd met Risicomanagement.
***
### Periodieke beoordeling en updates
Gegevensverwerkingsactiviteiten zijn niet statisch. Regelmatige beoordelingen zorgen ervoor dat informatie accuraat en compliant blijft.
#### Wanneer te beoordelen
Plan beoordelingen wanneer:
* Rechtsgronden of doeleinden veranderen
* Er nieuwe Derde partij-verwerkers worden toegevoegd
* Gegevenscategorieën of betrokkenen veranderen
* Bewaarperioden moeten worden aangepast
* Er aanzienlijke beveiligingsIncidenten optreden
* Nieuwe regelgeving heeft invloed op Gegevensverwerking
Wij raden jaarlijkse beoordelingen aan als basis, met frequentere beoordelingen voor Gegevensverwerking met hoog Risico.
#### Checklist voor beoordeling
Controleer tijdens beoordelingen:
* ✓ De beschrijving van de Gegevensverwerking is nog steeds accuraat
* ✓ De rechtsgrond blijft passend
* ✓ Gegevensminimalisatie wordt toegepast (niet meer verzamelen dan nodig)
* ✓ Bewaarperioden zijn gerechtvaardigd en geïmplementeerd
* ✓ Overeenkomsten met Derde partijen zijn actueel
* ✓ Gekoppelde beheersmaatregelen zijn effectief
* ✓ Procedures voor rechten van de Betrokkene werken
* ✓ Er hebben geen ongeoorloofde wijzigingen aan de Gegevensverwerking plaatsgevonden
Documenteer de uitkomsten van de beoordeling en eventuele vereiste updates.
***
### Rapportage via de Direct Data API
Naast de Workspace-export zijn de Gegevensverwerkingsrecords beschikbaar voor rapportagetools zoals Power BI via de Direct Data API: één dataset geeft de verwerkingsdetails terug, inclusief de gekoppelde MoI's, Risico's en Beheersmaatregelen, en een tweede dataset geeft de beheerde gegevensstructuren terug. Zie [API-documentatie](https://docs.cerrix.com/cerrix-functionalities/admin-settings/api-documentation) voor een overzicht.
### Best practices
#### Wees specifiek in beschrijvingen
Vage beschrijvingen van Gegevensverwerking voldoen niet aan de AVG-vereisten. Vergelijk:
**Zwak:** "Wij verwerken klantgegevens voor zakelijke doeleinden"
**Sterk:** "Wij verwerken namen, e-mailadressen en aankoopgeschiedenis van klanten om bestellingen te verwerken, verzendmeldingen te sturen en klantenondersteuning te bieden gedurende 2 jaar na de laatste aankoop"
De sterke beschrijving legt uit wat, waarom en hoe lang – essentieel voor transparantie en Compliance.
#### Pas gegevensminimalisatie toe
Verzamel en verwerk alleen gegevens die u echt nodig hebt. Vraag u, voordat u een nieuwe gegevenscategorie aan een Gegevensverwerking toevoegt, af:
* Is deze gegevenscategorie noodzakelijk voor het genoemde doel?
* Kunnen we hetzelfde doel bereiken met minder gegevens?
* Zijn er privacybeschermende alternatieven (aggregatie, anonimisering)?
Gegevensminimalisatie vermindert Risico en vereenvoudigt Compliance.
#### Houd actuele registers van Derde partijen bij
Verouderde informatie over Derde partijen creëert Compliance-risico. Wanneer een verwerkerrelatie verandert:
* Werk CERRIX onmiddellijk bij
* Zorg ervoor dat nieuwe DPA's worden ondertekend
* Beoordeel de beveiligingspraktijken van nieuwe verwerkers
* Documenteer de wijziging in de geschiedenis van de Gegevensverwerkingsactiviteit
Wacht niet op jaarlijkse beoordelingen om verwerkersinformatie bij te werken.
#### Koppel aan Risico- en Beheersmaatregelkaders
Geïntegreerde governance is effectiever dan gescheiden systemen. Koppel Gegevensverwerking aan:
* Risicoregisters (gegevensbeschermingsRisico's)
* Beheersmaatregelcatalogi (gegevensbeveiligingsbeheersmaatregelen)
* Incidentmanagement (respons op Datalek)
* Auditprogramma's (gegevensbeschermingsAudits)
Deze koppelingen tonen uitgebreide gegevensgovernance aan en verminderen dubbele documentatie.
#### Documenteer rechtsgronden zorgvuldig
Het kiezen van de verkeerde rechtsgrond creëert aanzienlijk Compliance-risico. Als u het niet zeker weet:
* Raadpleeg juridische of privacyprofessionals
* Documenteer uw redenering voor de gekozen grondslag
* Wees vooral voorzichtig met "gerechtvaardigd belang" – hiervoor is een belangenafweging vereist
* Onthoud dat toestemming vrijelijk moet zijn gegeven en gemakkelijk moet kunnen worden ingetrokken
#### Houd bewaarbeleidsregels realistisch
Stel niet willekeurig lange bewaarperioden in "voor het geval dat." Onderbouw bewaring met:
* Wettelijke of reglementaire vereisten
* Zakelijke noodzaak
* Branchestandaarden
Implementeer vervolgens de bewaartermijn met geautomatiseerde verwijdering of archivering.
***
### Oefeningen
#### Oefening 1: Een nieuwe Gegevensverwerkingsactiviteit maken
1. Maak een nieuwe Gegevensverwerkingsactiviteit in de trainingsomgeving
2. Vul alle essentiële velden in:
* Naam van de Gegevensverwerking: kies iets realistisch (bijv. "Gegevensverwerking voor beoordelingsgesprekken van werknemers")
* Doel: duidelijke verklaring waarom de Gegevensverwerking plaatsvindt
* Organisatie-/bedrijfsdimensies: koppel aan een afdeling
* Gegevenscategorieën: selecteer relevante typen
* Betrokkenen: over wie de gegevens gaan
* Rechtsgrond: kies passend
* Bewaarperiode: specificeer duur en onderbouwing
3. Sla de Gegevensverwerkingsactiviteit op
#### Oefening 2: Koppel Risico's en Beheersmaatregelen
1. Open uw nieuw gemaakte Gegevensverwerkingsactiviteit
2. Navigeer naar het **Gekoppelde risico's** tab
3. Voeg ten minste één Risico toe (bijv. "Ongeoorloofde toegang tot gegevens van beoordelingsgesprekken")
4. Navigeer naar het **gekoppelde beheersmaatregelen** tab
5. Voeg ten minste één beheersmaatregel toe die het Risico beperkt (bijv. "Op rollen gebaseerde toegangsbeheersing tot het HR-systeem")
6. Controleer of de koppelingen zichtbaar zijn in de Gegevensverwerkingsactiviteit
#### Oefening 3: Voer een beoordeling uit
1. Selecteer een bestaande Gegevensverwerkingsactiviteit (van uzelf of een trainingsvoorbeeld)
2. Controleer alle velden op nauwkeurigheid en volledigheid
3. Controleer of:
* De beschrijving van de Gegevensverwerking nog steeds accuraat is
* De rechtsgrond nog steeds passend is
* Bewaarperioden gerechtvaardigd zijn
* Informatie over Derde partijen actueel is (indien van toepassing)
4. Werk de status bij indien nodig (bijv. markeer als "Onder review" tijdens controle, en zet daarna terug op "Actief")
5. Documenteer eventuele wijzigingen in de opmerkingen- of notitiesectie
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.cerrix.com/cerrix-documentation-nl/cerrix-functionaliteiten/module-overview/data-management.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.