> For the complete documentation index, see [llms.txt](https://docs.cerrix.com/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.cerrix.com/cerrix-documentation-no/cerrix-funksjoner/module-overview/controls/ai-control-description-refinement.md).
# Forbedring av AI-kontrollbeskrivelse
## Oversikt
Funksjonen for forbedring av Kontrollbeskrivelser i CERRIX hjelper brukerne med å utforme klare, omfattende og beste-praksis-tilpassede Kontrollbeskrivelser. Ved å bruke AI-drevne forslag kan brukerne sikre at Kontrolldokumentasjonen er nøyaktig, strukturert og effektiv.
## Slik fungerer det
Denne funksjonen lar brukerne forbedre Kontrollbeskrivelser ved å gi AI-genererte forslag basert på en innledende inndata. Brukerne kan deretter velge det beste forslaget og bruke det på Kontrollposten sin.
I kulissene bruker funksjonen grunnlagsmodeller via Microsoft Foundry sammen med CERRIX-utviklet prompting og arbeidsflyter. Den behandler bare teksten du oppgir i beskrivelsesfeltet, sammen med beste praksis som CERRIX har definert — den får ikke tilgang til eller analyserer noen andre data fra kontoen eller Organisasjonen din. Les mer om hvordan CERRIX styrer AI-funksjonaliteten sin på [CERRIX AI](/cerrix-documentation-no/om-cerrix/trust-and-compliance/cerrix-ai.md) siden.
## Trinnvis veiledning
#### Åpne Kontrollbeskrivelsesfeltet
* Åpne en eksisterende Kontroll eller opprett en ny i CERRIX.
* Naviger til beskrivelsesdelen på Kontrollregistreringssiden.
#### Skriv inn en innledende Risikobeskrivelse
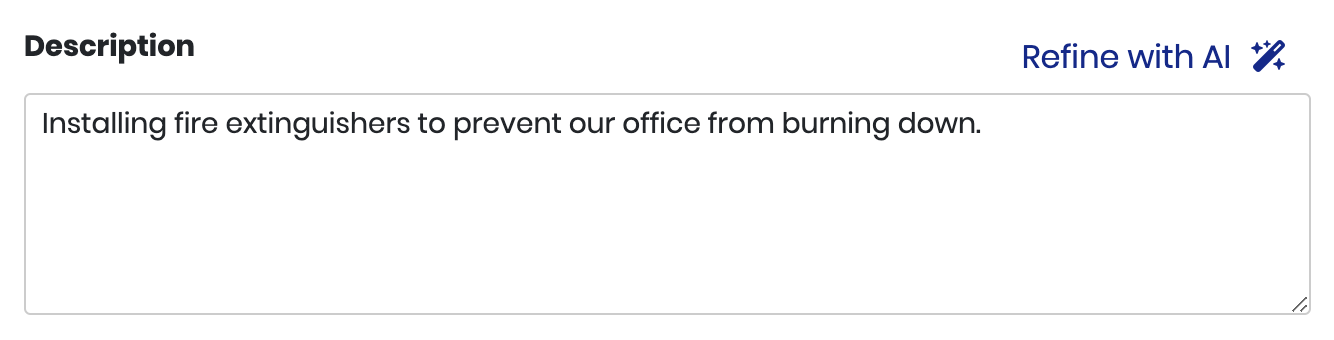
* Skriv inn en kort beskrivelse av Kontroll i det angitte feltet.
* Eksempel: "Installere brannslukningsapparater for å hindre at kontoret vårt brenner ned."
#### Bruk AI for å forbedre beskrivelsen
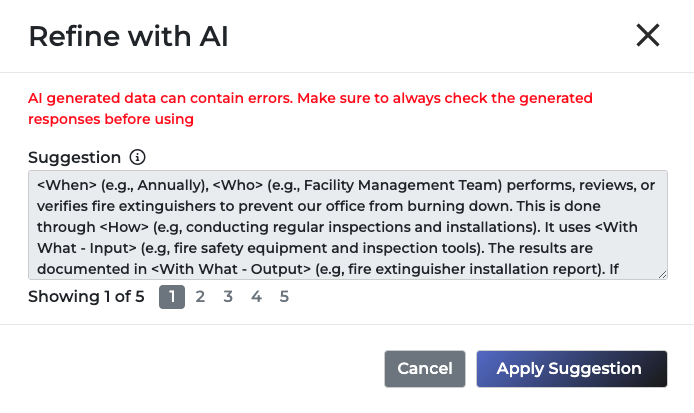
* Klikk på knappen Forbedre med AI.
* AI vil analysere inndataene og generere fem ulike forslag som er i tråd med beste praksis og vanlige konvensjoner for Kontrollbeskrivelser:
* \: Frekvensen eller den utløsende Hendelsen som aktiverer Kontrollen. Dette kan være tidsbasert (f.eks. daglig, kvartalsvis) eller Hendelsesbasert (f.eks. ved systemtilgang, etter en programvareoppdatering).
* \: Rollen eller den Ansvarlige parten som er ansvarlig for å utføre Kontrollen. Dette kan være en enkeltperson, et team eller en avdeling (f.eks. systemadministrator, sikkerhetsteam, etterlevelsesansvarlig).
* \: Det spesifikke omfanget eller de aspektene som Kontrollen er utformet for å undersøke, overvåke eller regulere. Den fremhever hva som blir kontrollert, for eksempel bestemte systemer, data eller prosesser.
* \: Målsettingen eller det tiltenkte resultatet av Kontrollen. Den definerer hvorfor Kontrollen finnes, for eksempel for å sikre Etterlevelse, redusere Risiko eller beskytte sensitive data.
* \: Ressursene, verktøyene eller informasjonen som brukes under Kontrollprosessen. Dette kan omfatte datakilder, dokumenter, programvare eller systemer som er nødvendige for at Kontrollen skal fungere (f.eks. Revisjonslogger, sikkerhetspolicyer, overvåkingsverktøy).
* \: Metoden eller prosessen som Kontrollen utføres gjennom. Dette definerer handlingene eller trinnene som er involvert, og kan være manuelle eller automatiserte prosedyrer (f.eks. kjøre en sikkerhetsskanning, gjennomføre en manuell gjennomgang).
* \: Resultatet eller dokumentasjonen som genereres av Kontrollen. Dette er resultatet av Kontrollprosessen, og kan være en rapport, en statusoppdatering eller andre håndfaste bevis på at Kontrollen er utført (f.eks. Revisjonsresultater, Etterlevelsessertifikater, feillogger).
* \: Tiltakene som iverksettes når et problem oppdages under Kontrollprosessen. Dette definerer responsprosedyren, for eksempel å undersøke problemet, starte korrigerende tiltak eller eskalere til en høyere myndighet (f.eks. gjennomføre en Avviksrespons, varsle ledelsen).
* Hvis AI ikke oppdager en av disse konvensjonene (for eksempel \), vil den legge inn en plassholder for den konvensjonen, sammen med et eksempel i den genererte Kontrollbeskrivelsen.
{% hint style="info" %}
Det kan ta noen sekunder å generere alle forslagene med AI.
{% endhint %}
#### Velg og bruk en foreslått beskrivelse
* Se gjennom de genererte forslagene og velg det som best representerer Kontrollen.
* Klikk på Bruk forslag for å erstatte den opprinnelige teksten med den valgte AI-genererte beskrivelsen.
* Den nye beskrivelsen vil nå vises i Kontrollbeskrivelsesfeltet.
#### Lagre den oppdaterte Kontrollbeskrivelsen
* Sørg for at den forbedrede beskrivelsen nøyaktig gjenspeiler Kontrollen.
* Fyll ut eventuelle andre obligatoriske felt for å lagre Kontrollen.
* Klikk på Lagre Kontroll for å fullføre Kontrollregistreringen.
## Kommende funksjonalitet
I dagens versjon følger AI-drevet forbedring av Kontrollbeskrivelser en enkel mal. I den kommende utgaven vil vi forbedre dette ved å håndheve en strukturert mal som sikrer at alle sentrale Kontrollspørsmål blir besvart — og dekker **når, hvem, hva, hvordan**, og mer.
## Greit å vite
* **Hva hvis ingen av forslagene passer?** Velg det som kommer nærmest og forbedre det videre — hvert forslag kan redigeres fritt. Funksjonen er laget for å hjelpe, ikke erstatte, vurderingen din.
* **Hvordan får jeg forslagene til å samsvare med Organisasjonens standarder?** AI-en bruker beste praksis i bransjen, og du kan alltid redigere resultatet slik at det matcher Organisasjonens unike standarder og krav til Etterlevelse.
* **Blir inndataene mine lagret?** CERRIX lagrer inndataene dine og det AI-genererte resultatet sikkert for å fortsette å forbedre kvaliteten på forslagene — se [CERRIX AI](/cerrix-documentation-no/om-cerrix/trust-and-compliance/cerrix-ai.md) for hvordan disse dataene håndteres.
## Fordeler ved å bruke AI-drevne Kontrollbeskrivelser
* Konsistens: Sikrer at Kontrollbeskrivelser følger et standardisert format.
* Effektivitet: Reduserer tiden som trengs for å utforme detaljerte Kontrollbeskrivelser.
* Etterlevelse av beste praksis: AI-genererte forslag er i tråd med bransjestandarder.
Ved å bruke funksjonen for forbedring av AI-drevne Kontrollbeskrivelser kan CERRIX-brukere forbedre kvaliteten og tydeligheten i Kontrolldokumentasjonen, og gjøre Risiko- og Kontrollstyringen mer effektiv og handlingsrettet.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.cerrix.com/cerrix-documentation-no/cerrix-funksjoner/module-overview/controls/ai-control-description-refinement.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.